CVE-2026-7619: SQL Injection en Charitable WordPress
CVE-2026-7619 es una SQL Injection en el plugin Charitable que afecta versiones hasta 1.8.10.4. Actualizá a 1.8.10.5 para proteger los datos de tus donantes.
CVE-2026-7619 es una SQL Injection en el plugin Charitable que afecta versiones hasta 1.8.10.4. Actualizá a 1.8.10.5 para proteger los datos de tus donantes.
CVE-2026-7635 afecta coreActivity hasta v3.0: inyección de objetos PHP vía User-Agent que bloquea el panel de logs de administración. Parche disponible en v3.1.
CVE-2026-6929 es una inyección SQL blind en el plugin JoomSport para WordPress, con CVSS 7.5. Afecta todas las versiones hasta 5.7.7 y tiene parche en 5.7.8.
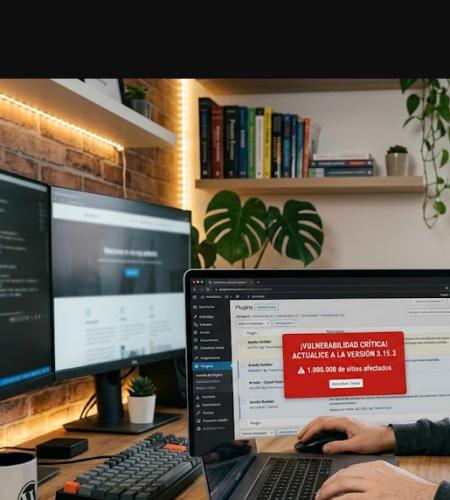
Dos vulnerabilidades críticas en Avada Builder afectan más de un millón de sitios WordPress. El parche completo es la versión 3.15.3, disponible desde el 12 de mayo de 2026.
Una vulnerabilidad crítica de bypass de autenticación en Burst Statistics afecta hasta 200.000 sitios WordPress. Cómo detectarla y qué hacer.
CVE-2026-45211 es una Blind SQL Injection con CVSS 8.50 en APIExperts Square for WooCommerce ≤4.7.1. Actualizá a 4.7.2 ahora.
CVE-2026-6800 es una vulnerabilidad XSS almacenado en FastBots AI Chatbots (≤1.0.12) que permite inyectar scripts maliciosos desde el panel de administración de WordPress.
CVE-2026-6813 es un XSS almacenado en el plugin Continually para WordPress que afecta todas las versiones hasta 4.3.1. Publicado el 12 de mayo de 2026.
CVE-2026-7050 es un bypass de autorización en Forms Rb hasta v1.1.9 que permite a contributors leer, modificar y borrar formularios ajenos.