En pocas palabras: CVE-2026-115251, revelada por WPScan el 23 de octubre de 2026, permite que un administrador de subsitio en Duplicator (versiones 1.5.17 a anteriores a 5.0.0) ejecute PHP arbitrario en el directorio compartido vía la rutina de actualización, con CVSS 7.2 (alto). El parche está disponible en la versión 5.0.0.
WPScan reveló CVE-2026-115251, una falla en Duplicator que permite a un administrador de subsitio en una red multisitio de WordPress ejecutar PHP arbitrario en el directorio compartido del plugin, sin necesidad de ser administrador de red. Afecta versiones desde la 1.5.17 hasta todas las anteriores a 5.0.0. El parche ya está disponible.
CVE-2026-115251 es una vulnerabilidad de gestión indebida de privilegios (CWE-269) en Duplicator, el plugin de backup y migración de WordPress con 1.000.000 de instalaciones activas según WPScan. La falla permite que un administrador de un sitio hijo, sin privilegios de red, instale y ejecute código PHP arbitrario en el directorio compartido del plugin, con riesgo de comprometer toda la red multisitio.
En este artículo:
- En 30 segundos
- ¿Qué versiones de Duplicator están afectadas por CVE-2026-115251?
- ¿Cómo funciona el ataque en redes multisitio WordPress?
- ¿Qué alcance real tiene esta vulnerabilidad en la red completa?
- ¿Cómo actualizo Duplicator para corregir esta vulnerabilidad?
- ¿Qué otras vulnerabilidades recientes tuvo Duplicator?
- Qué está confirmado y qué no sobre CVE-2026-115251
- Errores comunes con esta vulnerabilidad
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- CVE-2026-115251 afecta Duplicator desde la versión 1.5.17 hasta todas las anteriores a 5.0.0, según WPScan.
- La falla tiene CVSS 7.2 (alto) y está clasificada como CWE-269, gestión indebida de privilegios.
- Un administrador de subsitio, sin permisos de red, puede ejecutar PHP arbitrario vía la rutina «one-click upgrade» sin autenticarse.
- No hay explotación activa confirmada ni entrada en el catálogo CISA KEV, según Threat Radar.
- WPScan publicó el parche en Duplicator 5.0.0 el 23 de octubre de 2026.
¿Qué versiones de Duplicator están afectadas por CVE-2026-115251?
Duplicator, desde la versión 1.5.17 hasta todas las anteriores a 5.0.0, queda expuesto a CVE-2026-115251, según la ficha publicada por WPScan y el detalle técnico de Strix. La falla recibió un CVSS de 7.2 (alto) y se clasifica como CWE-269, gestión indebida de privilegios. WPScan, que es el CNA (autoridad de numeración) de este reporte, le asignó fecha de publicación el 23 de octubre de 2026.
Toda instalación con Duplicator activo en ese tramo corre riesgo si forma parte de una red multisitio. Dicho esto, si tu WordPress no usa multisitio, la exposición práctica es mucho menor, aunque el plugin igual necesita el parche. Ya lo cubrimos antes en otra vulnerabilidad crítica que afectó a WordPress.
¿Cómo funciona el ataque en redes multisitio WordPress?
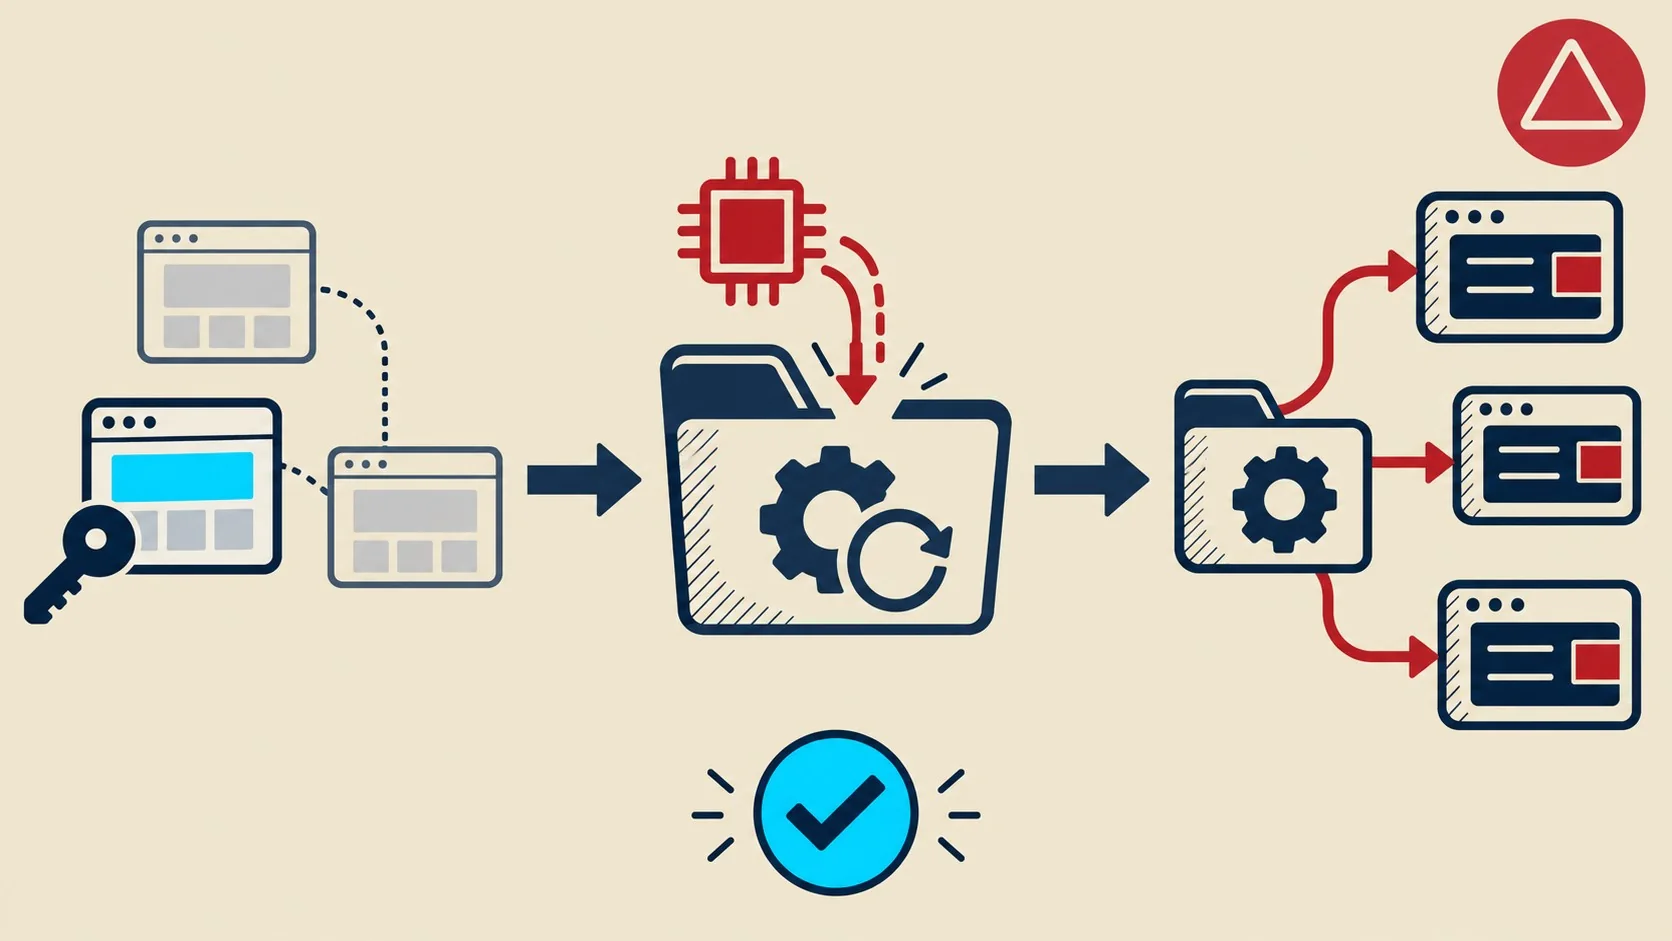
Un administrador de un sitio hijo, sin ser administrador de red, puede acceder a la rutina de actualización «one-click upgrade» de Duplicator sin autenticarse y usarla para instalar y ejecutar PHP arbitrario en el directorio compartido del plugin, según describen tanto Strix como Threat Radar.
Pensalo así: tenés una red con diez sitios, cada uno con su propio admin, pero solo uno de esos admins tiene permisos a nivel de red, el que en teoría controla todo. El noveno sitio, el que nadie mira porque hace meses que no se actualiza, también tiene Duplicator activo porque el plugin se instala para toda la red, y ese administrador del sitio nueve, que no debería poder tocar nada fuera de su propio dominio, encuentra la rutina de actualización «one-click» abierta y sin pedir credenciales, sube un paquete, el sistema lo instala sin preguntar quién es, y ahí ya tiene ejecución de PHP en una carpeta que comparten los diez sitios.
¿Hace falta ser administrador de red para esto? No. Ese es justo el problema.
¿Qué alcance real tiene esta vulnerabilidad en la red completa?
El directorio de Duplicator se comparte entre todos los sitios de la red WordPress, así que el código PHP ejecutado desde un único subsitio comprometido queda disponible para el resto de la instalación, según el análisis de impacto de Threat Radar. Eso implica compromiso potencial de toda la red, no solo del sitio desde el que se lanzó el ataque.
Threat Radar marca la explotación como «no conocida»: no figura en el catálogo CISA KEV y no hay reportes de uso activo al 25 de octubre de 2026. Tomalo con pinzas, eso sí: que no haya explotación confirmada no significa que no vaya a aparecer un exploit público en las próximas semanas, sobre todo con 1.000.000 de instalaciones activas de Duplicator dando vueltas. Sobre eso hablamos en una falla que persistía desde hace años.
¿Cómo actualizo Duplicator para corregir esta vulnerabilidad?
Actualizar a Duplicator 5.0.0, publicado por WPScan el 23 de octubre de 2026, corrige CVE-2026-115251 de forma directa. No hay parche parcial ni configuración alternativa documentada: la versión 5.0.0 es el único fix confirmado.
- Actualizá a la versión 5.0.0. Es el único fix confirmado por WPScan para esta falla.
- Revisá los permisos de administradores de subsitio. Restringí quién tiene rol de administrador en cada sitio hijo hasta confirmar que el parche ya está aplicado en toda la red.
- Monitoreá actividad en la rutina de actualización del plugin. Threat Radar sugiere vigilar instalaciones o cambios inesperados en el directorio de Duplicator mientras no se aplique el parche.
Si administrás una red multisitio y no tenés equipo dedicado a parchear plugins todas las semanas (que seamos sinceros, es la mayoría de los casos), un hosting gestionado como el de donweb.com saca ese peso de encima aplicando actualizaciones críticas de WordPress sin que tengas que estar atento a cada CVE que sale.
¿Qué otras vulnerabilidades recientes tuvo Duplicator?
Tres días antes de CVE-2026-115251, WPScan reportó otra falla en Duplicator: una inyección de objetos PHP no autenticada que afecta a Duplicator hasta 1.5.17 y Duplicator Pro hasta 4.6.10, con CVSS 7.5 (alto), publicada el 20 de octubre de 2026 y corregida también en la versión 5.0.0. Lo explicamos a fondo en un plugin que expuso datos de clientes.
Esto no es nuevo para el plugin. Según el registro de WPScan, Duplicator acumula 17 vulnerabilidades documentadas desde 2014, entre ellas una ejecución remota de código no autenticada con CVSS 9.0 (crítico) corregida en la versión 1.3.0. Es contexto histórico, no parte de la falla actual, pero marca un patrón: el plugin tiene antecedentes de fallas de privilegios y ejecución de código bastante graves para una herramienta con 1.000.000 de instalaciones activas.
Qué está confirmado y qué no sobre CVE-2026-115251
Lo confirmado viene directo de las fichas técnicas publicadas. Lo que todavía falta, también.
- Confirmado: rango de versiones afectadas (1.5.17 hasta anteriores a 5.0.0), CWE-269, parche disponible en 5.0.0 desde el 23/10/2026, y CVSS 7.2 asignado por WPScan como CNA.
- No confirmado: el CVSS definitivo del NVD, que según Threat Radar todavía está pendiente de análisis independiente.
- No confirmado: explotación activa en el mundo real. No hay entrada en el catálogo CISA KEV ni reportes públicos de uso hasta el 25 de octubre de 2026.
Errores comunes con esta vulnerabilidad
- Pensar que tu subsitio no importa porque no sos admin de red. El directorio de Duplicator se comparte entre todos los sitios: lo que corre en un subsitio afecta a toda la instalación.
- Confundir esta falla con la inyección de objetos PHP del 20 de octubre. Son dos reportes distintos de WPScan, con descripciones y CVSS diferentes, aunque comparten el mismo fix en la versión 5.0.0.
- Esperar el CVSS definitivo del NVD antes de actuar. WPScan, como CNA del reporte, ya clasificó la falla como alta. No hace falta un segundo puntaje para justificar el parche.
- Dejar Duplicator instalado en subsitios abandonados dentro de la red. Un sitio hijo que nadie usa sigue siendo una puerta de entrada válida para este tipo de ataque.
Preguntas Frecuentes
¿Qué versiones de Duplicator están afectadas por CVE-2026-115251?
Todas las versiones desde 1.5.17 hasta anteriores a 5.0.0 están afectadas, según la ficha de WPScan. La versión 5.0.0, publicada el 23 de octubre de 2026, corrige la falla. Tema relacionado: un caso de XSS en un plugin popular.
¿Cómo se explota la vulnerabilidad de Duplicator en multisitio?
Un administrador de un sitio hijo accede sin autenticarse a la rutina de actualización «one-click upgrade» de Duplicator y la usa para instalar y ejecutar código PHP arbitrario en el directorio compartido del plugin dentro de la red.
¿Qué daño puede causar esta falla en una red WordPress multisitio?
Puede llevar al compromiso completo de la red, con ejecución de código no autorizada que afecta a sitios que el atacante ni administra directamente, según el análisis de impacto de Threat Radar. Cobertura relacionada: una falla que filtró memoria del sistema.
¿Cómo actualizo Duplicator para corregir esta vulnerabilidad?
Actualizando a la versión 5.0.0 desde el panel de plugins de WordPress o el repositorio oficial. Es el único fix confirmado por WPScan para CVE-2026-115251. Ampliamos el tema en cuando el scanner de seguridad falló en detectarlo.
¿Es necesario ser administrador de red para explotar esta falla?
No. Un administrador de un sitio hijo, sin ningún privilegio de red, alcanza para ejecutar PHP arbitrario en el directorio compartido del plugin.
Conclusión
CVE-2026-115251 muestra algo que se repite en plugins con rutinas de «instalación en un clic»: la comodidad para el admin termina siendo la puerta de entrada para cualquiera con permisos parciales. Con Duplicator corriendo en 1.000.000 de instalaciones activas, el parche en la versión 5.0.0 no es opcional si manejás una red multisitio.
Si administrás WordPress multisitio, lo primero es actualizar Duplicator ya mismo y después revisar quién tiene rol de administrador en cada subsitio. No hace falta esperar explotación confirmada para tomar la decisión: el patrón histórico del plugin, con 17 vulnerabilidades documentadas desde 2014, ya da bastante pista de qué puede pasar si se deja pasar el tiempo.