En pocas palabras: Sí: la falla CVE-2026-110956 en asVereinbase, con severidad 9.8 según CISA ADP, permite que un atacante sin credenciales inicie sesión como administrador porque el plugin trata un valor vacío como válido en la verificación de contraseña y segundo factor. Afecta a todas las versiones anteriores a 1.1.8; hay que actualizar ya.
Una falla crítica en el plugin asVereinbase para WordPress permite que un atacante sin ninguna credencial inicie sesión como administrador. La CVE-2026-110956 recibió un puntaje de severidad 9.8 sobre 10 según CISA ADP y afecta a todas las versiones anteriores a la 1.1.8. Si tenés este plugin instalado, la actualización no es opcional.
asVereinbase es un plugin de WordPress que, según el registro público de la vulnerabilidad, maneja autenticación de usuarios con verificación de contraseña y segundo factor. La CVE-2026-110956 es el identificador asignado a una falla de bypass de autenticación en ese plugin, documentada en el registro oficial de CVE.org.
En este artículo:
- En 30 segundos
- ¿Qué permite hacer exactamente la falla de asVereinbase?
- ¿Qué tan grave es el score 9.8 y por qué CISA lo calificó así?
- ¿Cuántos sitios usan asVereinbase y cuál es el riesgo real?
- ¿Cómo actualizar asVereinbase y verificar si tu sitio fue afectado?
- ¿Qué hacer si encontrás señales de compromiso en tu sitio?
- Qué está confirmado y qué no
- Errores comunes al manejar este tipo de vulnerabilidad
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- Qué pasó: asVereinbase, un plugin de WordPress, tiene una falla (CVE-2026-110956) que permite iniciar sesión como cualquier usuario sin credenciales.
- Severidad: 9.8 sobre 10 según CISA ADP, una de las más altas entre los 29 CVE de plugins de WordPress publicados el 23 y 24 de octubre de 2026.
- Alcance: según West Oakbridge Security Team, WordPress.org muestra 10+ instalaciones activas del plugin.
- Solución: actualizar a la versión 1.1.8 o posterior y revisar la sección Users del panel.
- Explotación activa: no reportada al momento de la publicación, según la misma fuente.
¿Qué permite hacer exactamente la falla de asVereinbase?
La falla permite que un atacante no autenticado inicie sesión como cualquier usuario del sitio, incluido el administrador, sin ingresar ninguna contraseña real. El problema está en cómo el plugin valida las credenciales: versiones anteriores a la 1.1.8 tratan un valor almacenado vacío como si fuera una coincidencia válida durante las verificaciones de contraseña y segundo factor, según el detalle publicado por West Oakbridge Security Team.
Pensalo así: el sistema de login compara lo que el atacante envía contra lo que tiene guardado en la base. Si ese campo guardado está vacío por alguna razón (una cuenta sin contraseña seteada, un registro con segundo factor sin configurar), el código lo acepta como «coincide» en vez de rechazarlo. El resultado es que no hace falta adivinar ni robar nada: alcanza con apuntarle a una cuenta en ese estado.
Esto es distinto de un ataque de fuerza bruta o de credenciales filtradas. No hay contraseña que proteger acá, porque el chequeo mismo está roto. Para más detalles técnicos, mirá otra falla crítica que afecta a WordPress desde 2016.
¿Qué tan grave es el score 9.8 y por qué CISA lo calificó así?
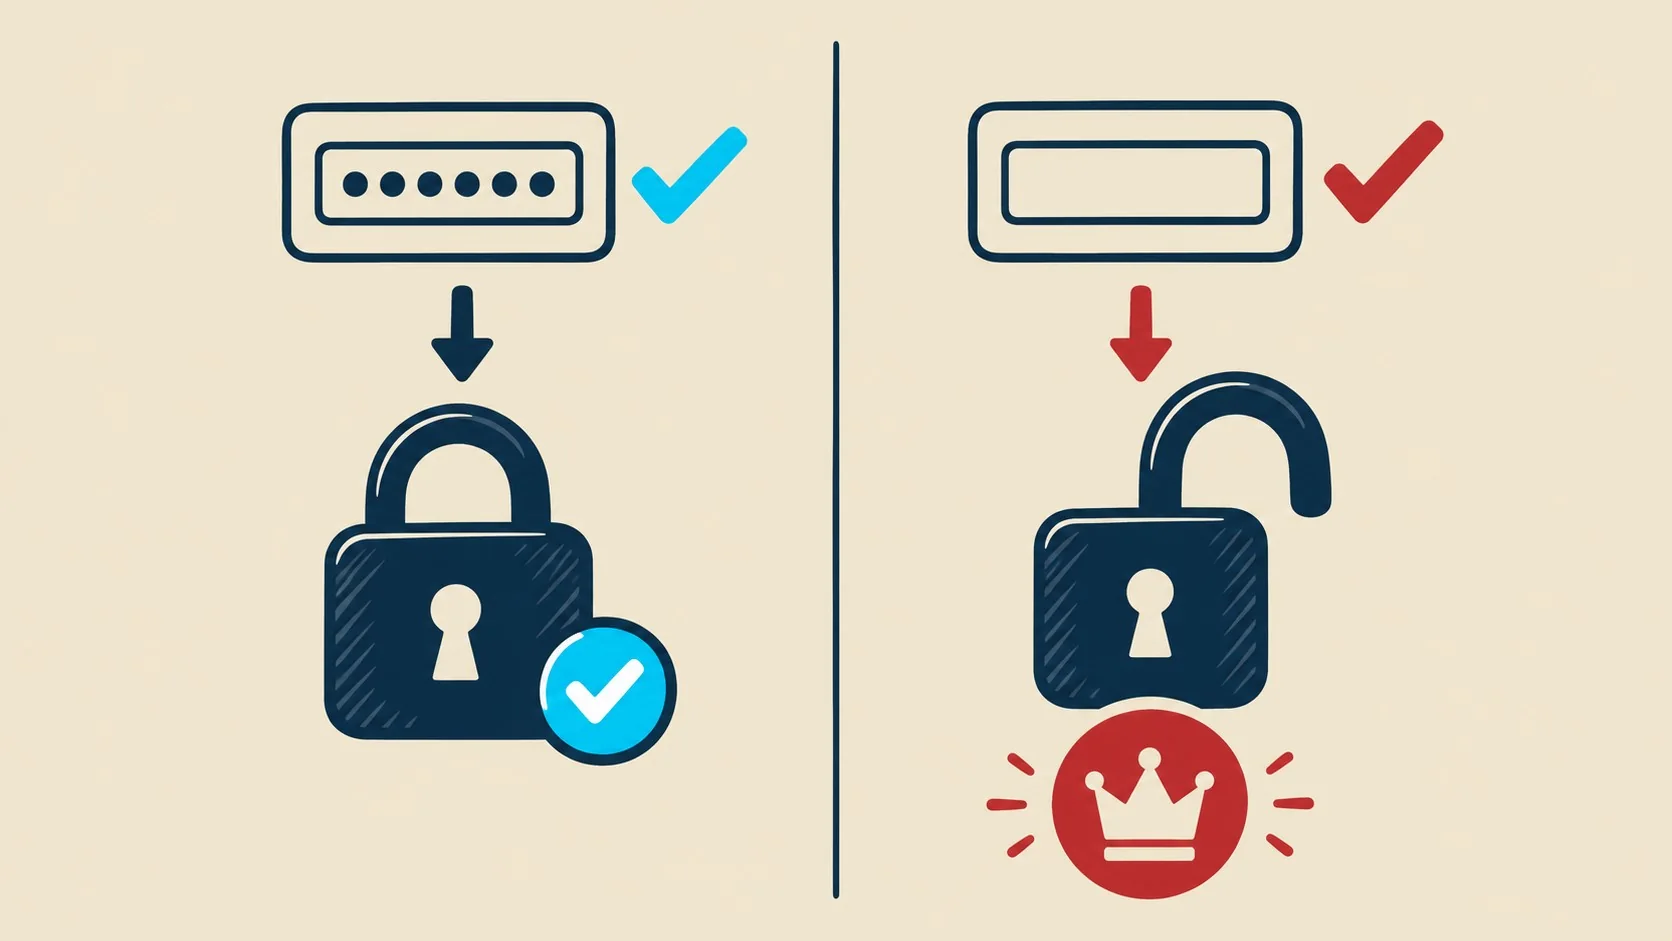
Un CVSS de 9.8 es el rango más alto de severidad que existe en la escala estándar, reservado para fallas que no requieren autenticación, no requieren interacción del usuario y comprometen por completo confidencialidad, integridad y disponibilidad. CISA ADP le asignó ese puntaje a la CVE-2026-110956 porque reúne las tres condiciones: cero credenciales necesarias, cero clics de la víctima, y control total de cualquier cuenta, administrador incluido.
Esa misma semana (octubre 2026), no fue la única falla con ese puntaje. Prime Mover, otro plugin cubierto en el mismo relevamiento, también recibió 9.8 (en ese caso por Wordfence) por un problema de deserialización que un visitante puede activar vía comentarios. GTM Server Side de Stape quedó en 8.7 bajo CVSS 4.0 por exponer datos de pedidos de WooCommerce. ¿La diferencia entre un 9.8 y un 8.7? Básicamente, cuánto control le da al atacante: acá es acceso administrativo completo, ahí es exposición de datos.
Ojo con algo: el hecho de que haya varias fallas 9.8 entre los CVE publicados el 23 y 24 de octubre de 2026 no es casualidad ni tendencia nueva. Es lo normal en el ecosistema de plugins de WordPress, donde se publican decenas de CVE por semana. Lo que cambia es cuál te toca a vos. Lo explicamos a fondo en casos similares detectados en Kirki y Burst Statistics.
¿Cuántos sitios usan asVereinbase y cuál es el riesgo real?
WordPress.org muestra 10+ instalaciones activas para asVereinbase, según el repositorio oficial citado por West Oakbridge Security Team. Es un número bajo comparado con otros plugins del mismo relevamiento (Speed Optimizer tiene más de 1.000.000 de instalaciones), pero el volumen chico no reduce la criticidad para quien lo tiene instalado.
Acá entra un matiz que conviene tener claro: un CVSS de 9.8 mide el impacto potencial de la falla en sí, no cuánta gente la va a sufrir. Si vos sos uno de esos 10 o más sitios que corren asVereinbase, el riesgo es el mismo que si fueran 10 millones. La exposición total del sitio no se diluye porque haya pocos usuarios del plugin.
La fuente no reporta explotación activa al momento de la publicación. Las fallas sin explotación conocida suelen escalar a explotación masiva una vez que el detalle técnico circula lo suficiente, así que «todavía no hay ataques» no es sinónimo de «no hay apuro».
¿Cómo actualizar asVereinbase y verificar si tu sitio fue afectado?
Actualizá a la versión 1.1.8 o posterior de asVereinbase y después revisá la sección Users del panel buscando cuentas o cambios de rol que no reconozcas. Estos dos pasos, en ese orden, son la recomendación concreta de la fuente para esta falla puntual.
- Actualizá primero, revisá después: instalar la versión 1.1.8 cierra el agujero, pero no borra lo que ya pudo haber pasado si alguien explotó la falla antes.
- Usá WP-CLI si manejás varios sitios: el comando
wp plugin list --fields=name,version,update_versionte da la versión instalada de cada plugin en un solo listado, sin entrar al dashboard de cada sitio. - Revisá plugins inactivos y copias de staging: aunque el plugin esté desactivado, los archivos siguen en el servidor y la versión vulnerable sigue ahí hasta que la actualices.
- Si administrás varios sitios, repetí el comando en cada uno: buscá los plugins afectados en la salida para identificar instalaciones vulnerables sin revisar plugin por plugin.
Un criterio práctico que conviene aplicar antes de dar por cerrado el tema: después de actualizar, exportá la lista completa de usuarios con rol administrador y fecha de creación de cuenta, y comparala contra lo que recordás haber creado vos. Si aparece algo que no cuadra con tu historial, tratalo como sospechoso aunque el nombre de usuario parezca legítimo.
¿Qué hacer si encontrás señales de compromiso en tu sitio?
Si ves usuarios desconocidos, contenido borrado, páginas nuevas o scripts inesperados en un sitio que corría asVereinbase, tratalo como un posible compromiso y no como una tarea de actualización de rutina. La diferencia importa: actualizar el plugin arregla la puerta rota, pero si alguien ya entró, actualizar solo no lo saca de adentro.
Antes de tocar nada, hacé un backup completo de archivos y base de datos. Sé que suena obvio, pero es el paso que la gente salta cuando tiene apuro, y después no hay con qué comparar si necesitás reconstruir qué pasó.
Si no tenés el tiempo o el criterio técnico para auditar esto solo, no está mal pedir ayuda externa. Para quienes necesitan un hosting con buenas prácticas de seguridad y soporte en Argentina, donweb.com es una opción a considerar para WordPress, con la ventaja de tener gente local disponible cuando el problema no espera hasta el lunes.
Qué está confirmado y qué no
- Confirmado: la CVE-2026-110956 afecta a asVereinbase en versiones anteriores a 1.1.8, con score 9.8 según CISA ADP.
- Confirmado: la versión 1.1.8 corrige el bypass de autenticación.
- Confirmado: WordPress.org muestra 10+ instalaciones activas del plugin.
- No confirmado: explotación activa sin exploit confirmado. La fuente no reporta ataques documentados al 24 de octubre de 2026.
- No confirmado: cuántos de los sitios con el plugin instalado ya actualizaron o siguen expuestos.
Errores comunes al manejar este tipo de vulnerabilidad
- Actualizar y no revisar usuarios: mucha gente piensa que subir la versión del plugin cierra el tema. Si alguien ya entró antes del parche, la cuenta que creó sigue ahí hasta que la busques a mano.
- Confiar en que «solo 10 instalaciones» significa bajo riesgo: el número bajo de usuarios del plugin no cambia el impacto para el que lo tiene instalado. Es un error de lectura típico confundir alcance con severidad.
- Dejar plugins inactivos sin actualizar: los archivos de un plugin desactivado siguen en el servidor y siguen siendo explotables si alguien encuentra la ruta.
- No revisar el segundo factor: la falla toca tanto contraseña como verificación en dos pasos. Revisar solo el login de contraseña y asumir que el 2FA está a salvo es un supuesto que esta CVE puntualmente desmiente.
Preguntas Frecuentes
¿Qué es la vulnerabilidad CVE-2026-110956?
Es una falla de bypass de autenticación en el plugin asVereinbase de WordPress que permite a un atacante no autenticado iniciar sesión como cualquier usuario, incluido el administrador. Afecta a versiones anteriores a la 1.1.8 y recibió un score de 9.8 sobre 10 según CISA ADP.
¿Cómo afecta asVereinbase a mi sitio WordPress?
Si tenés el plugin instalado en una versión anterior a 1.1.8, un atacante puede entrar como administrador sin necesitar contraseña ni código de verificación. Eso le da control total sobre contenido, usuarios y configuración del sitio.
¿Qué versión de asVereinbase soluciona el fallo?
La versión 1.1.8 o cualquier posterior corrige el bypass de autenticación. Las versiones anteriores a esa están afectadas por la CVE-2026-110956.
¿Cómo saber si mi WordPress está hackeado por esta vulnerabilidad?
Revisá la sección Users del panel de WordPress buscando cuentas administrador que no reconozcas o cambios de rol inesperados. Si encontrás contenido borrado, páginas nuevas sin explicación o scripts raros, tratalo como un posible compromiso y no solo como una actualización pendiente.
¿Está siendo explotada esta vulnerabilidad activamente?
No hay reportes de explotación activa al 24 de octubre de 2026, según el relevamiento de West Oakbridge Security Team. Eso no garantiza que siga así, sobre todo una vez que el detalle técnico de la falla circula públicamente.
Conclusión
La CVE-2026-110956 es una de esas fallas que, aunque toquen a pocos sitios, no dejan margen para postergar. Si corrés asVereinbase, el camino es simple: actualizar a 1.1.8, revisar la lista de usuarios administrador y comparar con lo que vos mismo creaste. No hace falta esperar a ver explotación confirmada para actuar, porque para cuando aparezca el reporte de ataques masivos, el sitio comprometido ya es el tuyo. Lo que esta semana deja claro, de nuevo, es que el tamaño de la base de instalación no dice nada sobre qué tan mal te puede ir si te toca justo a vos.