En pocas palabras: Advanced Custom Fields: Extended (y PRO) parcheó el 23 de octubre de 2026 dos fallas: CVE-2026-94263, inyección de shortcodes sin autenticación (CVSS 4.8), y CVE-2026-94264, XSS explotable desde una cuenta colaborador (CVSS 6.8). La solución es actualizar a la versión 0.9.2.8.
Advanced Custom Fields: Extended y su versión PRO corrigieron dos vulnerabilidades que afectaban a las versiones 0.9.2.4 a 0.9.2.7 (y en el caso del XSS, desde 0.8.9.4). CVE-2026-94263 permitía ejecutar shortcodes arbitrarios sin estar autenticado, mientras que CVE-2026-94264 habilitaba XSS desde una cuenta de colaborador. Ambas se resuelven actualizando a la versión 0.9.2.8.
ACF Extended vulnerabilidad es el término que agrupa estas dos fallas publicadas el 23 de octubre de 2026 en el plugin Advanced Custom Fields: Extended, un complemento de WordPress que extiende las funciones de Advanced Custom Fields con formularios front-end, campos adicionales y shortcodes para mostrar contenido dinámico. El fabricante liberó la versión 0.9.2.8 para parchear ambos problemas.
En este artículo:
- En 30 segundos
- ¿Qué versiones de ACF Extended están afectadas por estas fallas?
- ¿Cómo funciona la inyección de shortcodes de CVE-2026-94263?
- ¿En qué consiste el XSS de CVE-2026-94264?
- ¿Qué tan graves son estas vulnerabilidades según su puntaje CVSS?
- ¿Cómo actualizar ACF Extended para corregir ambas fallas?
- Qué está confirmado y qué no
- Errores comunes al gestionar este tipo de parches
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- Dos CVE distintos: CVE-2026-94263 (inyección de shortcodes, CVSS 4.8) y CVE-2026-94264 (XSS, CVSS 6.8).
- Versiones afectadas: 0.9.2.4 a 0.9.2.7 para la inyección, 0.8.9.4 a 0.9.2.7 para el XSS, en Extended y Extended PRO.
- Fix disponible: actualizar a 0.9.2.8 o superior corrige ambas fallas.
- Requisitos de explotación: la inyección no requiere cuenta, el XSS necesita un rol de colaborador como mínimo.
- Parche incompleto previo: CVE-2026-94264 corrige lo que CVE-2023-5292 había dejado a medias.
¿Qué versiones de ACF Extended están afectadas por estas fallas?
CVE-2026-94263 afecta a Advanced Custom Fields: Extended y Advanced Custom Fields: Extended PRO en las versiones iguales o superiores a 0.9.2.4 y anteriores a 0.9.2.8, según el advisory publicado por Strix. CVE-2026-94264 afecta a las versiones iguales o superiores a 0.8.9.4 y anteriores a 0.9.2.8.
Si corrés algún sitio con este plugin, lo primero es chequear la versión instalada desde el panel de plugins de WordPress. Ponele que tenés la 0.9.2.5: estás expuesto a las dos fallas. Si tenés la 0.9.0, también te toca el XSS pero no la inyección de shortcodes, porque esa falla arranca recién en 0.9.2.4.
¿Cómo funciona la inyección de shortcodes de CVE-2026-94263?
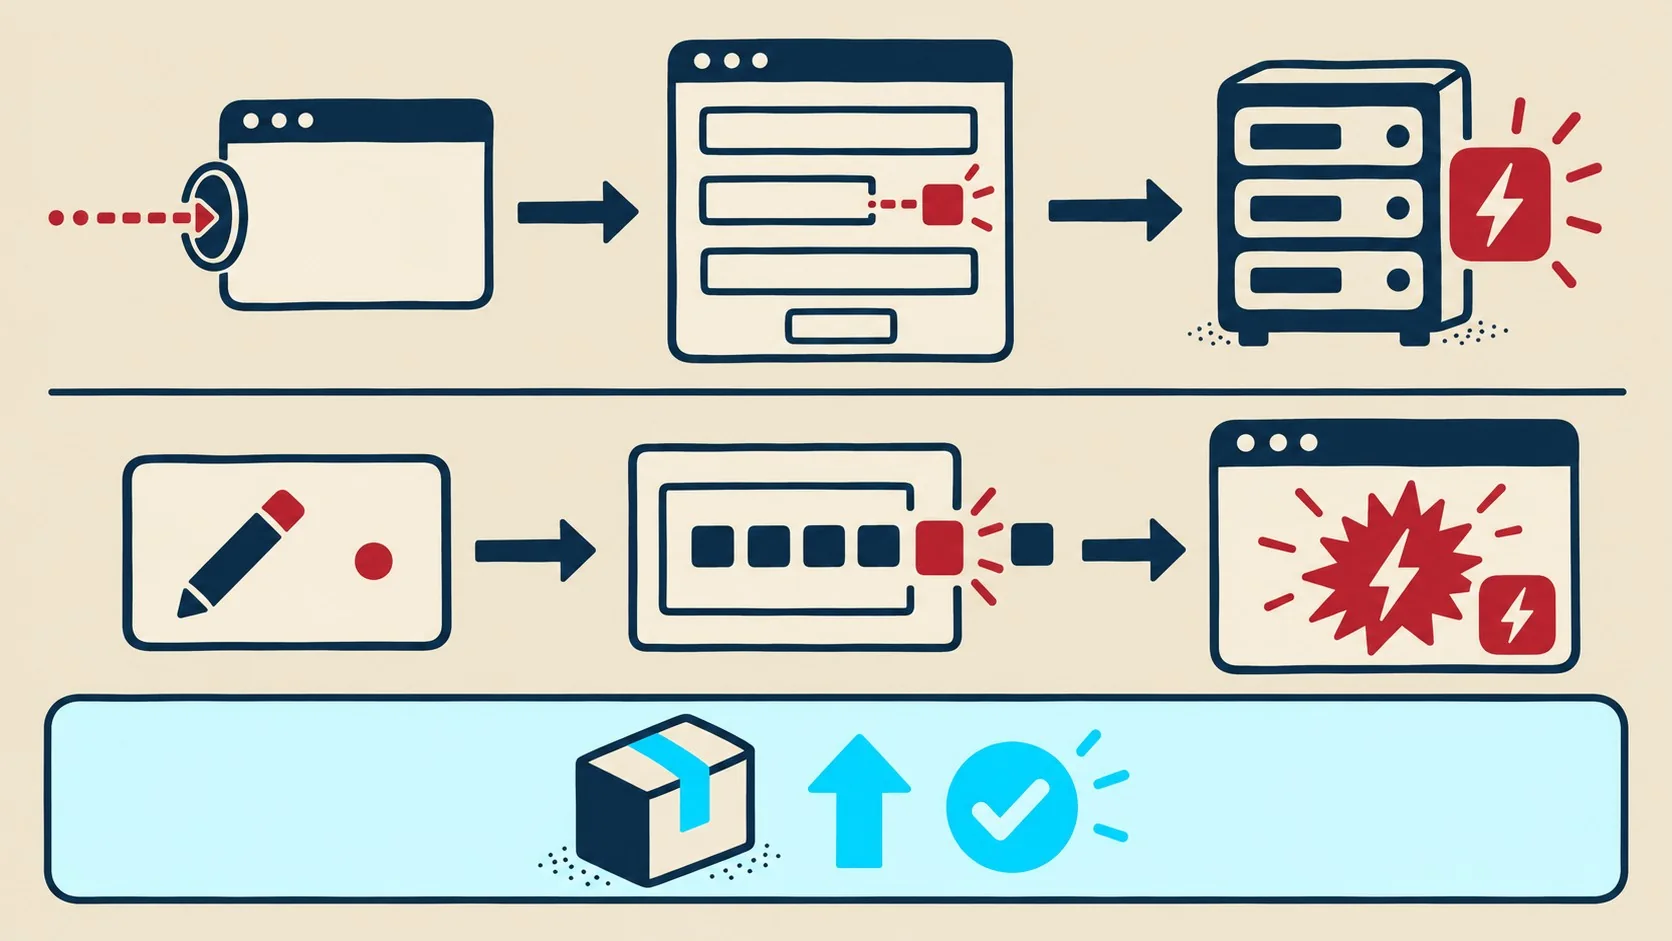
CVE-2026-94263 es una inyección de código clasificada como CWE-74 que ocurre porque el plugin no desactiva de forma consistente el procesamiento de shortcodes en el mensaje de confirmación de los formularios front-end. Si la configuración guardada de un formulario no tiene activada la opción correcta, un visitante sin cuenta en el sitio puede lograr que se ejecuten shortcodes arbitrarios en el servidor con solo enviar ese formulario. Cubrimos ese tema en detalle en la falla crítica que afecta a WordPress desde 2016.
El vector CVSS de esta falla es AV:N/AC:H/PR:N/UI:N/S:U/C:L/I:L/A:N, lo que da un puntaje de 4.8 sobre 10. Acá hay un matiz importante: AC:H significa que la explotación tiene complejidad alta, no es un «apretar botón y listo». El atacante necesita encontrar un formulario cuya configuración específica no tenga desactivado el procesamiento de shortcodes, algo que depende de cómo cada administrador armó sus formularios con el plugin.
¿Y qué pasa si un sitio tiene decenas de formularios publicados hace años? Exacto, la superficie de ataque crece, porque cada formulario viejo es una configuración potencialmente mal aplicada que nadie revisó desde que se creó.
¿En qué consiste el XSS de CVE-2026-94264?
CVE-2026-94264 es un cross-site scripting (CWE-79) que permite a un usuario con rol de colaborador o superior inyectar script arbitrario que se ejecuta en el navegador de cualquiera que abra un link o página manipulada, incluido un administrador logueado. El problema está en que el plugin no valida ni escapa algunos atributos del shortcode de formularios, y esos atributos pueden tomar valores directamente de la request del visitante.
Lo que hace particular a esta falla es que, según el registro CVE de Strix, es una corrección incompleta de CVE-2023-5292. Esa vulnerabilidad anterior ya había identificado el problema, pero el deny-list que se aplicó en su momento solo cubría tres atributos de wrapper HTML. Quedaron afuera otros atributos del shortcode que seguían siendo explotables, y eso es justamente lo que tapa la versión 0.9.2.8.
El vector CVSS acá es AV:N/AC:L/PR:H/UI:R/S:U/C:H/I:H/A:H, con un puntaje de 6.8. PR:H quiere decir que el atacante necesita privilegios altos (al menos colaborador), y UI:R implica que la víctima tiene que interactuar, abriendo el link malicioso. El impacto en cambio es alto en las tres dimensiones (confidencialidad, integridad y disponibilidad), porque si el script corre en la sesión de un admin, ahí termina cualquier conversación sobre «severidad media». Te puede servir nuestra cobertura de otras vulnerabilidades críticas en plugins populares.
¿Qué tan graves son estas vulnerabilidades según su puntaje CVSS?
Ninguna de las dos fallas llega a severidad crítica, pero ambas son explotables en escenarios reales de WordPress. CVE-2026-94263 puntúa 4.8 porque, aunque no requiere autenticación, la complejidad de ataque es alta. CVE-2026-94264 puntúa más alto, 6.8, porque el impacto es severo aunque necesite un usuario con rol de colaborador.
El tema es que estos dos escenarios se complementan. Un sitio que permite registro abierto de usuarios, o que tiene varios colaboradores externos redactando contenido, es terreno fértil para el XSS. Y un sitio con muchos formularios front-end heredados de versiones viejas del plugin es terreno fértil para la inyección. No son fallas aisladas: son dos puertas distintas a la misma casa.
| Característica | CVE-2026-94263 | CVE-2026-94264 |
|---|---|---|
| Tipo | Inyección de shortcode (CWE-74) | Cross-site scripting (CWE-79) |
| Puntaje CVSS | 4.8 (medio) | 6.8 (medio-alto) |
| Vector CVSS | AV:N/AC:H/PR:N/UI:N/S:U/C:L/I:L/A:N | AV:N/AC:L/PR:H/UI:R/S:U/C:H/I:H/A:H |
| Autenticación requerida | No | Sí, rol colaborador o superior |
| Versiones afectadas | 0.9.2.4 a 0.9.2.7 | 0.8.9.4 a 0.9.2.7 |
| Versión que corrige | 0.9.2.8 | 0.9.2.8 |
¿Cómo actualizar ACF Extended para corregir ambas fallas?
Actualizar Advanced Custom Fields: Extended (o su versión PRO) a la 0.9.2.8 o superior desde el panel de plugins de WordPress corrige las dos fallas al mismo tiempo, porque ambos parches quedaron empaquetados en la misma versión.
Después de actualizar conviene hacer una pasada rápida por los formularios front-end existentes, sobre todo los más viejos, y confirmar que el procesamiento de shortcodes en los mensajes de confirmación esté desactivado donde no haga falta. No es que el update no alcance, es que si tenías configuraciones heredadas raras, vale la pena mirarlas una vez de cerca.
- Revisá roles de usuario: si tenés colaboradores o editores externos, limitá quién puede publicar contenido con shortcodes de formularios sin revisión previa.
- Actualizá ambas variantes: si usás la versión PRO, el parche es independiente de la versión gratuita, así que hay que actualizar la que tengas instalada.
- Hacé backup antes: como con cualquier actualización de plugin, un respaldo previo evita sorpresas si algo no es compatible.
Si administrás varios sitios WordPress para distintos clientes, este es un buen momento para automatizar el chequeo de versiones de plugins en todos ellos. Para hosting en Argentina con stacks optimizados para WordPress, donweb.com ofrece planes que facilitan mantener estos entornos actualizados sin depender de un solo admin corriendo updates a mano.
Qué está confirmado y qué no
Está confirmado, según los registros CVE de Strix, que ambas fallas existen en las versiones indicadas y que la 0.9.2.8 las corrige. También está confirmado que CVE-2026-94264 es una corrección incompleta previa de CVE-2023-5292.
Lo que no está confirmado públicamente todavía es si hubo explotación activa en sitios reales antes de la publicación del 23 de octubre de 2026. Los advisories no mencionan casos reportados de explotación en producción, así que tomalo como una vulnerabilidad corregida de forma proactiva, no como un incidente ya ocurrido y documentado.
Errores comunes al gestionar este tipo de parches
- Actualizar solo la versión gratuita: si tenés instalada la versión PRO, actualizar la gratuita no hace nada. Hay que ir al repositorio o licencia de la PRO específicamente.
- Asumir que «nadie va a enviar ese formulario»: CVE-2026-94263 no requiere que el formulario sea popular, alcanza con que exista y esté mal configurado.
- Confiar ciegamente en el rol de colaborador: mucha gente asume que un colaborador «no puede hacer daño» porque no publica directo. CVE-2026-94264 demuestra que sí puede, si logra que un admin abra el link correcto.
- No revisar formularios viejos después del update: el parche corrige el código del plugin, pero no reconfigura automáticamente formularios creados hace tiempo con ajustes permisivos.
Preguntas Frecuentes
¿Qué es CVE-2026-94263 en Advanced Custom Fields Extended?
CVE-2026-94263 es una vulnerabilidad de inyección (CWE-74) con CVSS 4.8 que permite a visitantes no autenticados ejecutar shortcodes arbitrarios en el servidor al enviar formularios front-end cuya configuración no desactiva el procesamiento de shortcodes en el mensaje de confirmación. Cobertura relacionada: cómo funciona el escaneo de vulnerabilidades.
¿Cómo actualizo ACF Extended para corregir la vulnerabilidad?
Actualizando Advanced Custom Fields: Extended o su versión PRO a la 0.9.2.8 o superior desde el panel de plugins de WordPress. Esa versión corrige tanto CVE-2026-94263 como CVE-2026-94264 en el mismo paquete.
¿Qué versiones de Advanced Custom Fields Extended están afectadas?
Las versiones 0.9.2.4 a 0.9.2.7 están afectadas por CVE-2026-94263, mientras que CVE-2026-94264 afecta desde la 0.8.9.4 hasta la 0.9.2.7, en ambos casos tanto en la versión gratuita como en Extended PRO. Mirá también verificar si tu versión ya está parchada.
¿El XSS de ACF Extended (CVE-2026-94264) afecta a visitantes no autenticados?
No directamente. CVE-2026-94264 requiere que el atacante tenga al menos un rol de colaborador en el sitio, con el vector CVSS PR:H. El riesgo para terceros no autenticados aparece recién cuando abren el link malicioso que ese colaborador logró publicar o distribuir.
¿Qué diferencia hay entre CVE-2026-94263 y CVE-2026-94264?
CVE-2026-94263 es una inyección de shortcodes que no requiere cuenta y tiene CVSS 4.8, mientras que CVE-2026-94264 es un XSS que requiere rol de colaborador, interacción de la víctima, y tiene CVSS 6.8. Ambas se corrigen con la misma actualización, la versión 0.9.2.8.
Conclusión
ACF Extended vulnerabilidad en este caso significa dos fallas distintas parcheadas en un mismo lanzamiento: una inyección de shortcodes sin autenticación y un XSS que necesita una cuenta de colaborador. Ninguna llega a crítica, pero juntas cubren dos escenarios de ataque distintos en un plugin que maneja formularios front-end expuestos al público.
Si administrás sitios con Advanced Custom Fields: Extended o su versión PRO, la acción concreta es simple: actualizar a 0.9.2.8 y después revisar los formularios viejos. No hace falta esperar a ver si aparece explotación activa reportada, porque el costo de actualizar es bajo comparado con dejar una puerta abierta en producción.