En pocas palabras: CVE-2026-115497 permite a atacantes sin autenticación leer archivos del servidor mediante path traversal en el parámetro ‘f’ del plugin Music Store de CodePeople (hasta la versión 1.4.7). Solo requiere un token purchase_id, obtenible con una compra de bajo costo. CVSS 7.5. CodePeople lanzó el parche en la versión 1.4.8.
CVE-2026-115497 es una vulnerabilidad de path traversal con puntaje CVSS 7.5 que afecta al plugin Music Store de CodePeople hasta la versión 1.4.7 inclusive. Un atacante sin autenticación puede leer archivos arbitrarios del servidor explotando el parámetro ‘f’, necesitando solo un token de compra válido para activar el fallo.
En este artículo:
- En 30 segundos
- ¿Cómo funciona el ataque de path traversal a través del parámetro ‘f’?
- ¿Qué versiones de Music Store están afectadas por CVE-2026-115497?
- ¿Qué se necesita para explotar esta vulnerabilidad?
- ¿Qué información puede quedar expuesta con este fallo?
- Qué está confirmado y qué no sobre CVE-2026-115497
- ¿Cómo protegés tu sitio si usás Music Store?
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- CVE-2026-115497 afecta a Music Store – WordPress eCommerce de CodePeople en todas las versiones hasta la 1.4.7.
- El fallo es un path traversal (CWE-22) en el parámetro ‘f’ del motor de descargas del plugin.
- CVSS 7.5 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N): confidencialidad alta, sin impacto en integridad ni disponibilidad.
- Explotarlo requiere un token purchase_id válido, obtenible con una compra de bajo costo o un link de descarga compartido.
- CodePeople publicó la versión 1.4.8 en el repositorio SVN de WordPress.org.
Music Store – WordPress eCommerce es un plugin de CodePeople que convierte un sitio WordPress en una tienda de música y archivos digitales descargables. Gestiona catálogo, carrito, pagos y, central para este caso, la entrega de los archivos comprados a través de un sistema de descarga propio ubicado en ms-core/ms-download.php.
¿Cómo funciona el ataque de path traversal a través del parámetro ‘f’?
El parámetro ‘f’ recibe el nombre del archivo a descargar pero no sanitiza secuencias de salto de directorio, así que un atacante puede reemplazarlo con rutas tipo ../../../wp-config.php y leer cualquier archivo fuera de la carpeta de descargas. Es el clásico CWE-22, uno de los errores de validación de entrada más viejos que existen en desarrollo web.
El problema está en varios puntos del código, según detalla el advisory técnico de Strix: las líneas 371, 378 y 400 de ms-download.php, más la línea 312 de music-store.php. Cuatro lugares distintos donde el mismo error se repite. ¿Alguien revisó el código antes de publicar la versión 1.4.7? Evidentemente no lo suficiente.
Que el defecto aparezca repetido en cuatro puntos distintos del mismo flujo de descarga sugiere que no hubo una función central de validación de ruta reutilizada, sino chequeos sueltos copiados o escritos por separado en cada punto de entrada. Es un patrón habitual en plugins de descarga de archivos: cada vez que se agrega una nueva forma de servir el archivo (descarga directa, link compartido, reintento de compra), se repite el mismo error de sanitización en lugar de centralizarlo en una sola función.
¿Qué versiones de Music Store están afectadas por CVE-2026-115497?
Todas las versiones hasta la 1.4.7 inclusive están afectadas, según el listado de software vulnerable del propio CNA advisory. Si tenés instalada cualquier versión igual o anterior a esa, el fallo te toca.
El vendor, CodePeople, ya subió el tag 1.4.8 al repositorio SVN de WordPress.org. Todavía no hay análisis de NVD disponible (el registro dice «NVD analysis pending»), así que la info dura por ahora viene del CNA y de los proveedores de amenazas que ya lo catalogaron, como Wordfence.
¿Qué se necesita para explotar esta vulnerabilidad?
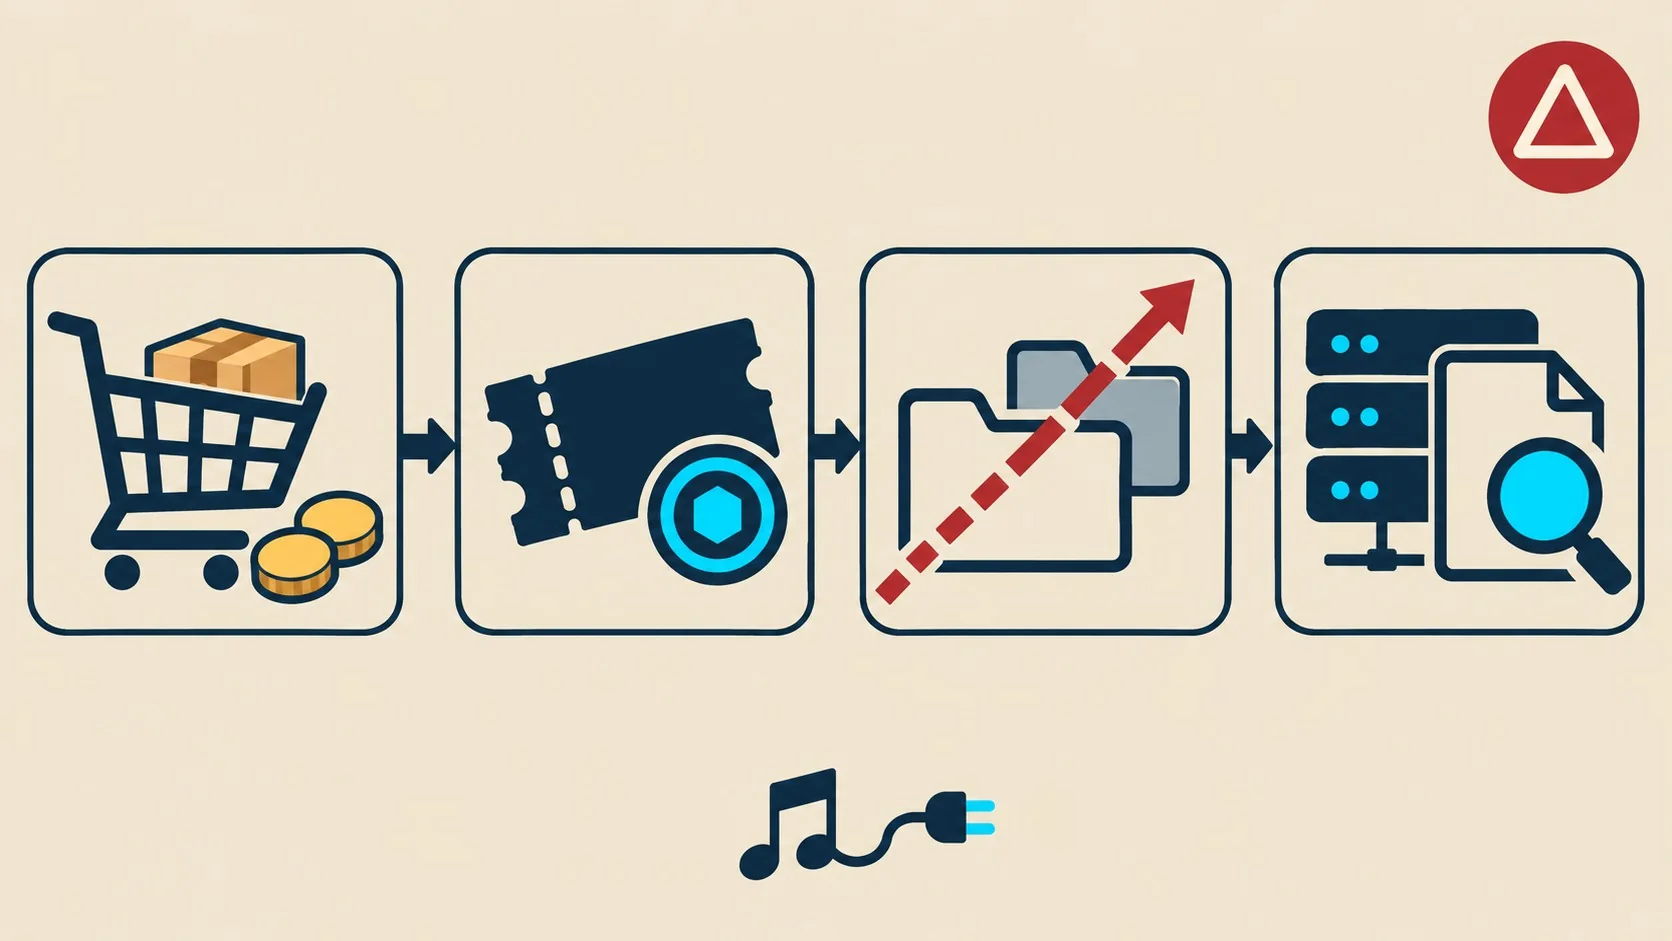
Hace falta un token purchase_id válido, que cualquiera puede conseguir haciendo una compra de bajo costo en la tienda o recibiendo un enlace de descarga compartido por otro usuario. No es una falla 100% anónima, pero la barrera de entrada es ridículamente baja.
El vector CVSS lo deja clarísimo: AV:N (red, sin acceso físico), AC:L (complejidad baja), PR:N (sin privilegios previos de WordPress) y UI:N (sin interacción de la víctima). Acá vale una aclaración importante: el requisito de «tener un purchase_id» suele leerse como una mitigación, pero en la práctica no lo es. Si la tienda vende cualquier ítem a precio simbólico (un dólar, un peso, lo que sea), ese requisito se convierte en un trámite de treinta segundos, no en una barrera real. El CVSS lo refleja al no bajar AC a «high» ni PR a «low»: conseguir el token no cambia la complejidad del ataque en la práctica.
Ejemplo hipotético (ilustrativo, no un caso real reportado): una tienda de música con Music Store sin actualizar vende un tema suelto a 0,99 USD. Alguien compra ese tema, recibe su purchase_id en el link de descarga, y empieza a probar variaciones del parámetro ‘f’ reemplazando el nombre del archivo esperado por rutas como ../../../wp-config.php. Si el servidor no bloquea esas secuencias en otra capa (WAF, permisos de filesystem), el atacante puede terminar leyendo las credenciales de la base de datos sin haber iniciado sesión nunca en WordPress. Este es exactamente el escenario que describe el vector CVSS, no un hecho verificado sobre un ataque real.
¿Qué información puede quedar expuesta con este fallo?
Puede quedar expuesto cualquier archivo legible por el servidor web, desde configuraciones con credenciales de base de datos hasta backups o logs internos. El impacto, según el desglose CVSS, es C:H / I:N / A:N: confidencialidad alta, cero integridad y cero disponibilidad afectadas.
Traducido: el atacante solo lee, no modifica ni tira el sitio abajo. Eso sí, «solo leer» wp-config.php puede significar sacarse las credenciales de la base y escalar desde ahí a algo mucho peor. La lectura de archivos nunca es el fin del juego, es la puerta de entrada.
Qué está confirmado y qué no sobre CVE-2026-115497
- Confirmado: el CNA advisory fija CVSS 7.5 y CWE-22 para todas las versiones hasta 1.4.7 de Music Store.
- Confirmado: existe el tag 1.4.8 en el repositorio SVN de WordPress.org, publicado por CodePeople.
- Confirmado: la explotación requiere purchase_id, no es anónima en sentido estricto.
- Pendiente: el análisis formal de NVD todavía no está publicado («NVD analysis pending»), así que faltan validaciones independientes adicionales sobre el alcance exacto.
¿Cómo protegés tu sitio si usás Music Store?
Lo primero y más obvio: actualizar al tag 1.4.8 publicado en el repositorio de WordPress.org. Si administrás varios sitios con este plugin, priorizá los que procesan pagos reales por encima de los de prueba.
Para decidir qué tan urgente es tu caso puntual, estos criterios ayudan a priorizar:
- Tu tienda permite compras de bajo costo o ítems gratuitos. Si cualquiera puede conseguir un purchase_id con una compra mínima, el riesgo práctico es alto: actualizá antes que nada.
- wp-config.php u otros archivos sensibles están en una ruta predecible relativa a la carpeta de descargas. Esto es lo que hace viable el «../../../» del ataque. Revisar la estructura de carpetas del hosting ayuda a estimar cuántos saltos de directorio hacen falta para llegar a un archivo crítico.
- El servidor comparte filesystem con otras instalaciones o apps. Si es así, el impacto potencial de una lectura de archivos no se limita a ese sitio WordPress en particular.
Pasos concretos, además de actualizar:
- Revisá los logs de acceso al parámetro ‘f’. Buscá patrones con
../o rutas absolutas en las URLs de descarga, son la firma típica de un intento de path traversal. - Auditá quién compró qué recientemente. Una compra de bajo costo seguida de decenas de requests con variaciones de ruta sobre el mismo purchase_id es una señal clara de abuso, aunque no necesariamente tengas registrado el detalle completo de cada request si el log solo guarda el parámetro final.
- Si no podés actualizar de inmediato, una medida paliativa razonable es restringir a nivel de servidor web (no del plugin) que el parámetro ‘f’ solo acepte nombres de archivo sin barras ni secuencias de punto-punto, mientras aplicás el parche definitivo.
Para quienes manejan infraestructura en Argentina, vale la recomendación de siempre: elegir un proveedor de hosting confiable para WordPress que facilite mantener el sitio actualizado. Donweb ofrece planes de hosting para WordPress, algo que suma cuando el sitio depende de plugins de terceros que, como en este caso, pueden tardar en parchear.
Preguntas Frecuentes
¿Qué es la vulnerabilidad CVE-2026-115497?
Es un path traversal (CWE-22) en el plugin Music Store – WordPress eCommerce de CodePeople, con CVSS 7.5, que permite a un atacante no autenticado leer archivos arbitrarios del servidor a través del parámetro ‘f’ en el sistema de descargas.
¿Cómo funciona el path traversal en el plugin Music Store?
El parámetro ‘f’ no filtra secuencias de salto de directorio como ../, así que se puede manipular para apuntar a archivos fuera de la carpeta de descargas del plugin, incluyendo configuraciones sensibles como wp-config.php.
¿Qué versiones de Music Store están afectadas?
Todas las versiones hasta la 1.4.7 inclusive. CodePeople ya publicó la versión 1.4.8 en el repositorio SVN de WordPress.org como corrección.
¿Qué se necesita para explotar esta falla?
Un token purchase_id válido, que se obtiene haciendo una compra de bajo costo en la tienda afectada o recibiendo un enlace de descarga compartido por otro comprador. No requiere privilegios de administrador ni interacción de la víctima.
¿Hay una versión corregida de Music Store disponible?
Sí, la versión 1.4.8 está disponible en el repositorio de WordPress.org. El análisis formal de NVD todavía está pendiente, pero el parche del vendor ya existe y se puede aplicar hoy.
Conclusión
CVE-2026-115497 es otro recordatorio de que los sistemas de descarga de archivos son un punto crítico en cualquier tienda digital: validar un parámetro de nombre de archivo no es opcional, es la línea entre un plugin seguro y uno que regala wp-config.php a cualquiera que compre algo barato. Si tenés Music Store instalado, el paso concreto es actualizar a 1.4.8 ahora, no cuando NVD termine su análisis. Mientras tanto, revisar logs de descarga, auditar compras recientes y, si no podés parchear de inmediato, filtrar el parámetro ‘f’ a nivel de servidor son medidas que no cuestan nada y reducen la ventana de exposición.