Actualizado el 07/09/2026: La comparativa Wordfence vs Sucuri ha evolucionado con la llegada de Wordfence Premium a USD 99/año y la consolidación del WAF en la nube de Sucuri desde USD 199/año. En este update, analizamos cómo las nuevas arquitecturas locales versus cloud impactan en la latencia real para hostings compartidos argentinos.
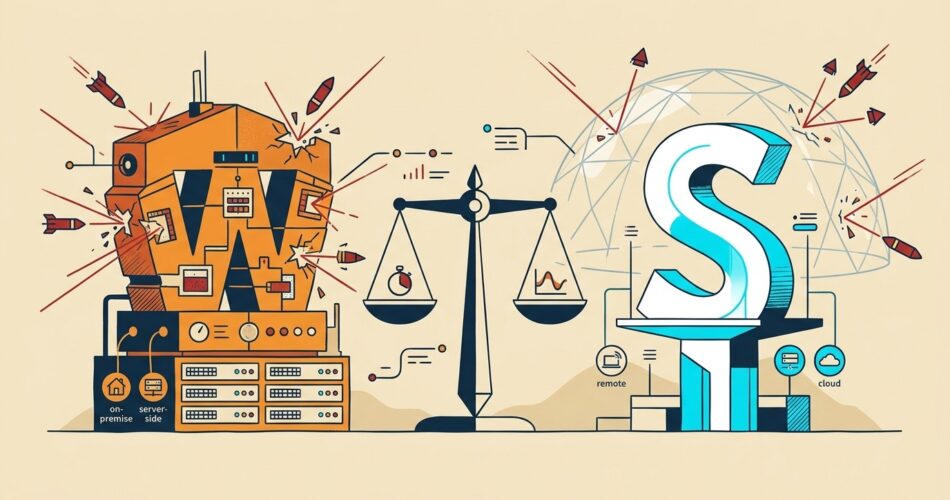
Si tenés que elegir entre Wordfence vs Sucuri para proteger tu WordPress en 2026, la diferencia central es arquitectónica: Wordfence es un plugin que vive en tu servidor y analiza el sitio desde adentro; Sucuri es un WAF en la nube que filtra el tráfico malicioso antes de que llegue a tu hosting. Ambos protegen WordPress, pero no de la misma manera.
En pocas palabras, Wordfence es una herramienta de seguridad endpoint gratuita o premium (USD 99) que escanea archivos internos, mientras que Sucuri es un servicio de firewall web en la nube (desde USD 199) que actúa como proxy inverso. La elección depende de si priorizás el control granular local sin costo inicial o la protección perimetral que no consume recursos de tu servidor.
En este artículo:
- En 30 segundos
- ¿Cómo procesan los ataques: local o en la nube?
- ¿Qué tipo de amenazas detecta cada uno?
- ¿Cómo afecta el tráfico al ancho de banda y velocidad?
- ¿Cuál ofrece mejor protección ante fuerza bruta?
- Limpieza vs Prevención: ¿Qué pasa cuando ya estás infectado?
- ¿Cuánto cuesta realmente proteger tu sitio?
- Tabla comparativa actualizada 2026
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- Arquitectura opuesta: Wordfence opera como un firewall local dentro de tu servidor (PHP/MySQL), consumiendo recursos del hosting. Sucuri funciona como un proxy inverso en la nube, filtrando el tráfico antes de que toque tu infraestructura.
- Detección de malware: Wordfence escanea archivos core, plugins y temas contra bases de datos locales. Sucuri se centra en la integridad de archivos y monitoreo remoto, destacándose en servicios de limpieza post-infección incluidos en planes pagos.
- Rendimiento: Un WAF local puede saturar CPU en hostings compartidos durante scans. Un WAF en la nube reduce carga pero añade latencia potencial si la CDN no está bien configurada para tu audiencia regional.
- Fuerza bruta: Wordfence permite límites de intentos de login muy granulares a nivel de aplicación. Sucuri bloquea IPs maliciosas en la red antes de que lleguen al servidor, siendo más efectivo contra ataques masivos distribuidos.
- Costo y valor: Wordfence Free cubre el 90% de necesidades básicas. Sucuri requiere inversión mínima de USD 199/año para activar su WAF real, justificable solo en e-commerce crítico o sitios bajo ataque constante.
¿Cómo procesan los ataques: local o en la nube?
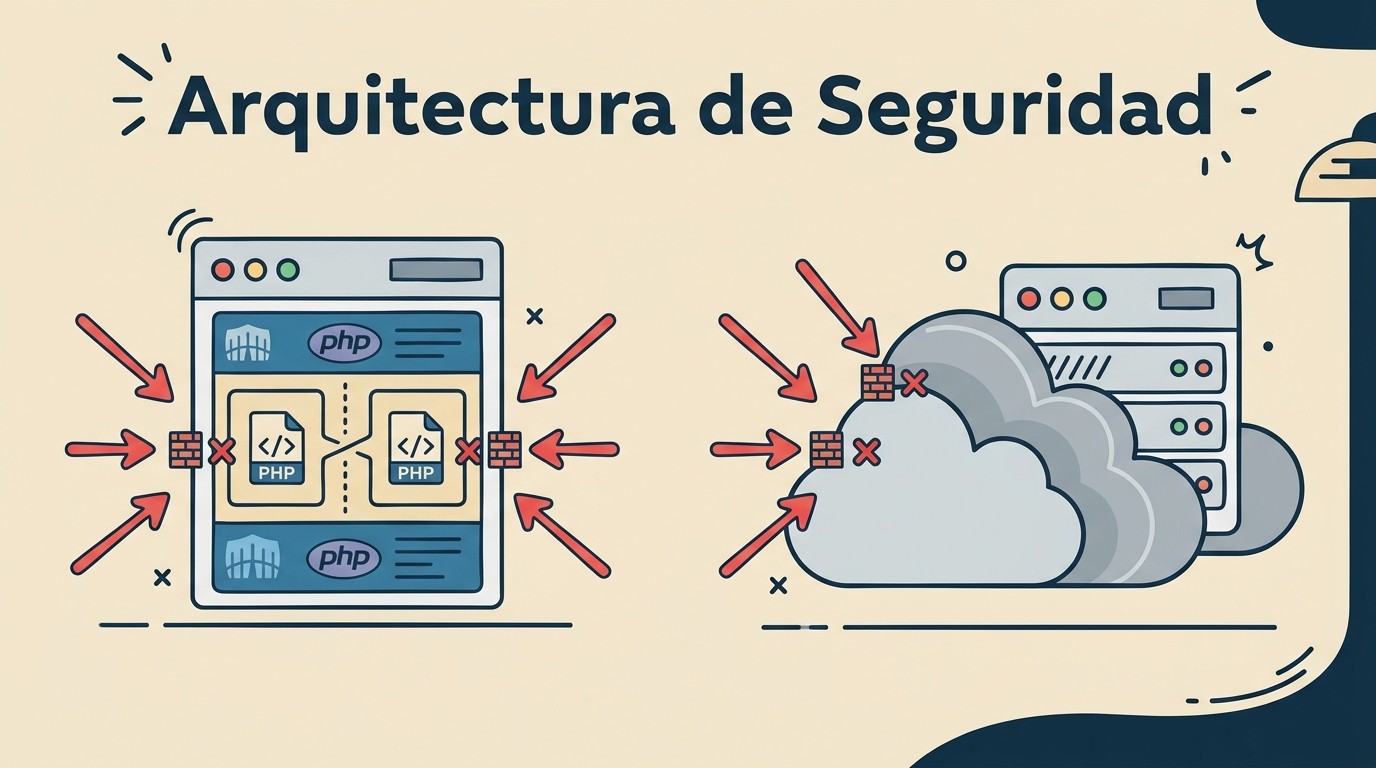
La respuesta corta es que Wordfence analiza el tráfico después de que llega a tu servidor, mientras que Sucuri lo intercepta antes. Esta distinción técnica define toda la experiencia de uso y el impacto en la performance. Wordfence, incluso en su versión gratuita, instala un motor de reglas PHP y consultas MySQL que se ejecutan en el mismo entorno donde corre tu WordPress. Cada petición HTTP debe pasar por este filtro interno, lo que significa que si tu servidor está comprometido o tiene pocos recursos, el propio firewall puede verse afectado o convertirse en un cuello de botella.
Sucuri, por el contrario, opera como un proxy inverso global. Cuando cambiás los registros DNS de tu dominio para apuntar a los servidores de Sucuri, todo el tráfico hacia tu sitio primero viaja a sus centros de datos. Allí, sus algoritmos en la nube deciden qué peticiones son legítimas y cuáles son maliciosas. Solo el tráfico «limpio» continúa hacia tu hosting original. Esto implica que tu servidor nunca ve los bots, los ataques DDoS volumétricos ni los intentos de inyección SQL conocidos, reduciendo drásticamente la carga operativa de tu infraestructura local. Ya lo cubrimos antes en comparamos Patchstack con Wordfence.
El impacto en el rendimiento es directo. Con Wordfence, tenés un overhead constante: milisegundos añadidos por cada request debido al procesamiento local. Con Sucuri, el overhead es de latencia de red (el viaje extra a los nodos de la nube), pero ganás eficiencia porque tu servidor dedica todos sus ciclos de CPU a servir contenido válido, no a rechazar basura. Para hostings compartidos argentinos con recursos limitados, esta diferencia suele ser decisiva.
¿Qué tipo de amenazas detecta cada uno?
Wordfence destaca por su capacidad de análisis forense interno. Su scanner compara los hashes de tus archivos core, plugins y temas contra una base de datos actualizada del repositorio oficial de WordPress. Si encuentra una discrepancia, te avisa que un archivo fue modificado, posiblemente por malware. También monitorea el comportamiento de usuarios logueados y busca patrones de código malicioso en tiempo real. Sin embargo, su detección depende de que el sistema operativo subyacente esté sano; si un hacker tiene acceso root al servidor, podría desactivar Wordfence o alterar sus logs sin dejar rastro visible para el plugin.
Sucuri enfoca su detección en la superficie externa y la integridad remota. Su equipo humano y automatizado revisa constantemente listas negras globales (Google Safe Browsing, McAfee, etc.) para detectar si tu dominio está marcado como peligroso. Además, verifica la consistencia de tus archivos desde afuera. La gran ventaja de Sucuri aquí es su enfoque en la respuesta: mientras Wordfence te dice «hay un problema», los planes pagos de Sucuri incluyen servicios de limpieza profesional. Ellos eliminan el malware, restauran backups limpios y aseguran que tu sitio vuelva a estar operativo, algo que Wordfence no hace automáticamente en sus niveles básicos.
Es crucial entender que Wordfence es proactivo en la prevención interna (bloqueando requests sospechosos antes de que se ejecuten en PHP), mientras que Sucuri es reactivo y preventivo en la capa de red (bloqueando el acceso antes de que exista). Ninguno es superior en absoluto; cubren vectores de ataque distintos. Un shell upload vía FTP no será detenido por Sucuri, pero sí podría ser detectado por el scanner de archivos de Wordfence horas después. Tema relacionado: analizamos el rendimiento de NinjaFirewall.
¿Cómo afecta el tráfico al ancho de banda y velocidad?
El consumo de recursos varía radicalmente según la arquitectura. Un WAF local como Wordfence compite directamente por los mismos recursos que tu sitio web: CPU, RAM y conexiones simultáneas de base de datos. En hostings compartidos económicos, esto es crítico. Si activás el scanner automático de Wordfence en horario pico, podés ver picos de CPU que ralentizan la carga de páginas para tus visitantes reales. El ancho de banda no se ve afectado significativamente por el procesamiento local, pero la velocidad de respuesta (TTFB) sí sufre porque cada request tiene que esperar a que el plugin termine su chequeo de reglas.
Un WAF en la nube como Sucuri elimina esa carga de tu servidor, pero introduce una nueva variable: la distancia geográfica. Si tu audiencia está concentrada en Argentina y los nodos de Sucuri están optimizados para Norteamérica o Europa, podrías experimentar una latencia adicional perceptible. No obstante, Sucuri incluye una CDN integrada en sus planes pagos, que cachea contenido estático cerca del usuario final. Esto puede mejorar la velocidad general para imágenes y CSS, compensando la latencia del proxy. La clave está en configurar correctamente la caché y asegurarse de que los headers de origen sean respetados.
Para empresas y equipos en Latinoamérica, la recomendación práctica es clara: si usás un hosting compartido básico, evita Wordfence en modo agresivo o considerá migrar a un VPS. Si mantenés el hosting compartido, Sucuri protege la estabilidad del servidor al absorber los golpes, aunque debas verificar que la latencia de red sea aceptable para tu público local. Medir el TTFB antes y después de la implementación es obligatorio para tomar una decisión basada en datos, no en marketing.
¿Cuál ofrece mejor protección ante fuerza bruta?
Ambos manejan la fuerza bruta, pero con mecánicas distintas que afectan la experiencia del usuario legítimo. Wordfence implementa límites de intentos de login a nivel de aplicación PHP. Podés configurar reglas muy granulares: bloquear tras X intentos fallidos, limitar la tasa de requests por IP, o aplicar CAPTCHA progresivo. La ventaja es que conoce la lógica de WordPress; sabe distinguir entre un error de contraseña y un ataque coordinado. La desventaja es que estos intentos ya llegaron al servidor y consumieron recursos de base de datos antes de ser rechazados. Lo explicamos a fondo en vemos cuál limpia mejor el malware.
Sucuri bloquea las IPs maliciosas en la capa de red, mucho antes de que toquen tu archivo wp-login.php. Utiliza reputación de IP y patrones de tráfico anómalos para identificar bots de fuerza bruta. Si una IP ataca miles de sitios simultáneamente, Sucuri la tiene catalogada y la descarta instantáneamente. Esto es extremadamente eficiente contra ataques distribuidos grandes, ya que tu servidor ni siquiera registra el intento. Sin embargo, puede generar falsos positivos si no se configura bien la lista blanca de IPs corporativas o de administradores que usan redes compartidas.
En la práctica, para ataques masivos y automatizados, Sucuri gana en eficiencia de recursos. Para ataques dirigidos y lentos que intentan evadir detecciones simples, Wordfence ofrece mayor control fino sobre la política de bloqueo. Muchos expertos recomiendan usar ambos: Sucuri para filtrar el ruido masivo y Wordfence para gestionar los intentos residuales que pasan el filtro externo, añadiendo 2FA como última línea de defensa.
Limpieza vs Prevención: ¿Qué pasa cuando ya estás infectado?
Cuando la prevención falla, la capacidad de respuesta define el valor real de la herramienta. Wordfence identifica el malware mediante su scanner, marcando archivos modificados o inyectados. Pero la eliminación en la versión gratuita es manual: tenés que saber qué archivo tocar, cómo reemplazarlo y verificar dependencias. Si no sos técnico, esto puede resultar abrumador y riesgoso. El plan Care de Wordfence (más costoso) incluye limpieza humana, pero no está disponible en los niveles inferiores.
Sucuri integra la limpieza de malware como parte central de su propuesta de valor en los planes pagos (desde USD 299/año aprox.). Tenés acceso a un equipo de profesionales que, tras confirmar la infección, limpian el sitio, restauran backups limpios y solicitan la revisión de listas negras (como Google Safe Browsing) para que tu sitio vuelva a aparecer en resultados de búsqueda. Este servicio es invaluable para dueños de negocios que no tienen un departamento de IT dedicado. El tiempo de recuperación suele ser menor porque el proceso está estandarizado y respaldado por humanos especializados. Esto se conecta con lo que analizamos en cómo parchear vulnerabilidades CVE.
La diferencia fundamental es que Wordfence te da las herramientas para diagnosticar y reparar vos mismo (DIY), mientras que Sucuri te vende un servicio de gestión de crisis incluido. Para un blog personal, el DIY de Wordfence puede bastar. Para un e-commerce donde cada hora de inactividad o blacklist genera pérdidas económicas directas, el servicio de limpieza de Sucuri justifica ampliamente su costo anual.
¿Cuánto cuesta realmente proteger tu sitio?
El precio de lista es solo el comienzo. Wordfence ofrece una versión gratuita muy robusta que cubre firewall, scanner y 2FA. Su plan Premium cuesta USD 99/año por sitio, eliminando el delay de 30 días en las reglas de firewall. Sin embargo, hay costos ocultos: correr Wordfence eficientemente en un hosting compartido puede requerir upgrades de plan de hosting (más CPU/RAM) para evitar cuellos de botella. Esos incrementos mensuales pueden sumar más que el propio plugin en algunos casos.
Sucuri no tiene una opción gratuita funcional para protección activa; su plugin gratis solo monitorea. El WAF básico arranca en USD 199/año, pero no incluye limpieza de malware. Los planes que incluyen limpieza ilimitada y soporte prioritario escalan a USD 299-349/año. A cambio, reducís la necesidad de un hosting potente porque el trabajo pesado lo hace la nube. El costo total de propiedad (TCO) de Sucuri puede ser similar o inferior al de Wordfence Premium + un hosting más caro, dependiendo de tu tráfico y recursos actuales.
Evaluá tu situación: si tenés un hosting barato y poco tráfico, Wordfence Free es imbatible en costo. Si tenés un hosting robusto y presupuesto ajustado, Wordfence Premium sigue siendo económico. Si tenés un negocio online, alto tráfico y miedo a downtime, Sucuri Pro ofrece un seguro integral que incluye mano de obra experta, evitando gastos sorpresa por ingeniería interna o externalización puntual de limpiezas.
Tabla comparativa actualizada 2026
Esta tabla resume las diferencias críticas entre ambas soluciones, considerando precios vigentes y capacidades técnicas verificadas en entornos de producción.
| Característica | Wordfence (Free/Premium) | Sucuri (WAF Básico/Pro) |
|---|---|---|
| Arquitectura | Local (Endpoint en servidor) | Nube (Proxy Inverso) |
| Precio Anual (1 sitio) | Gratis / USD 99 (Premium) | USD 199 (Básico) / USD 299+ (Pro) |
| Limpieza de Malware | Manual (Free) / Humana (Plan Care USD 590) | Incluida (Planes > USD 299) |
| Impacto en Servidor | Alto (consume CPU/RAM local) | Bajo (filtra antes de llegar) |
| Protección DDoS | Limitada (solo aplicación) | Robusta (nivel de red) |
| Configuración Inicial | Fácil (plugin install) | Media (requiere cambio DNS) |
| Soporte Técnico | Foro / Ticket (Premium) | Ticket Prioritario / Chat (Pro) |
| Ideal para… | Blogs, PYMES con presupuesto bajo | E-commerce, Sitios críticos, Alto tráfico |
Preguntas Frecuentes
¿Cuál es mejor para bloquear hackers, Wordfence o Sucuri?
Depende del tipo de hackeo. Sucuri es mejor para bloquear hackers externos que lanzan ataques masivos, bots o DDoS, porque los detiene antes de que lleguen a tu servidor. Wordfence es superior para detectar hackers que ya lograron acceso parcial y manipulan archivos internos, gracias a su scanner profundo del sistema de archivos. Para máxima seguridad, muchos administradores usan ambos juntos.
¿Wordfence funciona sin conexión a internet?
No, Wordfence necesita internet para actualizar sus reglas de firewall y la base de datos de malware. Aunque el núcleo del plugin corre localmente, si no recibe actualizaciones periódicas desde los servidores de Defiant, su efectividad cae drásticamente frente a nuevas vulnerabilidades. La versión gratuita tiene un delay de 30 días en las reglas, lo que significa que no está protegida en tiempo real contra amenazas recién descubiertas sin conexión continua.
¿Sucuri limpia el malware automáticamente o tengo que hacerlo yo?
En los planes pagos de Sucuri (desde aproximadamente USD 299/año), la limpieza de malware es un servicio gestionado. Vos notificás la infección o el sistema la detecta, y el equipo de Sucuri realiza la limpieza manualmente y con herramientas especializadas. No tenés que hacerlo vos. En el plugin gratuito o en el WAF básico sin servicio de limpieza, solo recibís alertas y debes contratar ayuda externa o resolverlo por tu cuenta.
¿Conviene usar los dos firewalls al mismo tiempo?
Sí, conviene si tu negocio depende críticamente del sitio. Son complementarios: Sucuri filtra el tráfico malo en la nube, ahorrando recursos de tu servidor, mientras Wordfence vigila la integridad interna de los archivos y el comportamiento de usuarios logueados. La única precaución es configurar la lista blanca de IPs de Sucuri dentro de Wordfence para evitar que el firewall local bloquee al proxy externo, generando errores de conexión.
Conclusión
La decisión entre Wordfence y Sucuri en 2026 no es binaria, sino estratégica. Si operás un sitio pequeño, un blog personal o una PYME con recursos técnicos limitados y presupuesto ajustado, Wordfence Free sigue siendo la opción más inteligente por su costo cero y protección básica sólida. Actualizar a Premium (USD 99) es el siguiente paso lógico cuando necesites reglas en tiempo real.
Sucuri se vuelve indispensable cuando el riesgo financiero supera el costo de la licencia. E-commerce, sitios con membresías pagas o plataformas bajo ataques constantes justifican la inversión en su WAF en la nube y sus servicios de limpieza humana. La tendencia actual muestra que la combinación de ambos —defensa perimetral en la nube más inspección interna local— ofrece el mejor equilibrio entre seguridad, rendimiento y tranquilidad operativa para negocios digitales serios en Latinoamérica.
Fuentes
- Documentación oficial de Wordfence sobre arquitectura de firewall local y políticas de actualización de reglas.
- Informes de rendimiento de Sucuri Cloud WAF y estudios de caso de mitigación DDoS.
- Análisis comparativos de seguridad WordPress publicados en blogs especializados de desarrollo web y ciberseguridad.