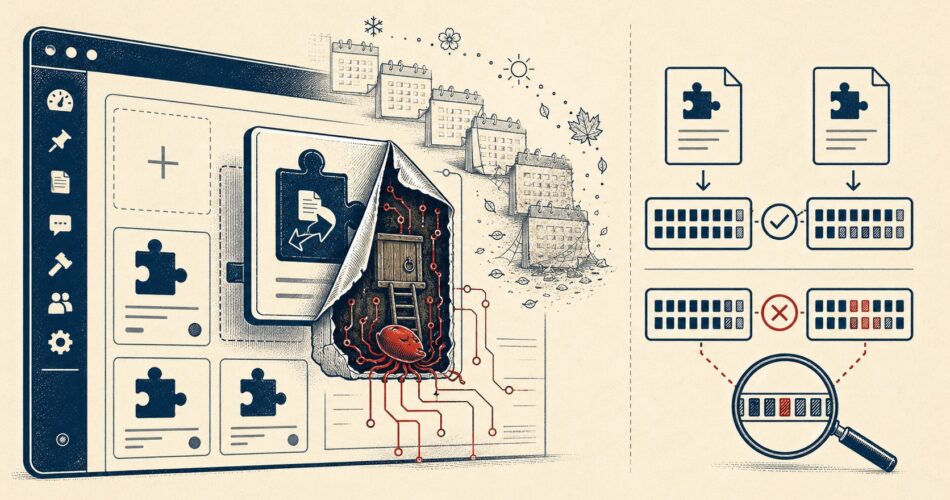
El plugin Quick Page/Post Redirect, con más de 70.000 instalaciones activas, fue comprometido en 2020 cuando nuevos propietarios inyectaron un backdoor en las versiones 5.2.1 y 5.2.2. El código malicioso permaneció activo durante casi cinco años, convirtiendo miles de sitios en servidores de spam SEO sin que sus administradores lo supieran.
En este artículo:
- En 30 segundos
- ¿Qué pasó exactamente con el plugin Quick Page/Post Redirect?
- ¿Cómo funcionaba el backdoor pasivo en WordPress?
- ¿Por qué duró tanto tiempo sin ser detectado?
- Impacto real: ¿Cuántos sitios fueron afectados?
- ¿Cómo detectar si tu sitio tiene un plugin WordPress comprometido?
- Guía paso a paso para limpiar el backdoor
- Lecciones clave sobre la seguridad de plugins en WordPress
- Preguntas Frecuentes sobre el incidente
- Conclusión
- Fuentes y Referencias
En 30 segundos
- Transferencia de propiedad: El plugin cambió de dueños en 2020 mediante el proceso estándar de WordPress.org, permitiendo a los nuevos operadores modificar el código base.
- Inyección silenciosa: Un backdoor conectaba con
https://w.anadnet.com/bro/3/para insertar contenido externo solo en usuarios no logueados. - Detección por hash: El archivo comprometido tenía el MD5
ad717da18cf8a2b69899c0d7dafee05a, que no coincide con ninguna versión oficial del repositorio SVN. - Vigencia prolongada: La amenaza operó desde al menos 2021 hasta su descubrimiento público en abril de 2026, afectando decenas de miles de dominios.
- Remediación inmediata: Es obligatorio verificar la integridad de archivos contra wordpress.org y eliminar cualquier versión que no coincida con el checksum oficial.
WordPress es un sistema de gestión de contenidos (CMS) de código abierto desarrollado y mantenido por la Fundación WordPress, que permite crear y administrar sitios web, blogs y tiendas en línea sin requerir conocimientos avanzados de programación.
Este incidente ilustra una vulnerabilidad crítica en la cadena de suministro de software open-source: la confianza ciega en la transferencia de activos digitales. Un plugin WordPress comprometido backdoor no siempre se manifiesta con errores visibles o caídas del sitio; a menudo opera como un parásito invisible que monetiza tu autoridad de dominio mientras vos dormís tranquilo creyendo que todo está bien.
¿Qué pasó exactamente con el plugin Quick Page/Post Redirect?
La historia comienza con una transacción rutinaria que escondía una trampa sofisticada. En 2020, el popular plugin «Quick Page/Post Redirect Plugin», utilizado para gestionar redirecciones URL dentro de WordPress, pasó a manos de nuevos desarrolladores. Este proceso de transferencia es común en el ecosistema de WordPress.org y, generalmente, no levanta sospechas inmediatas.
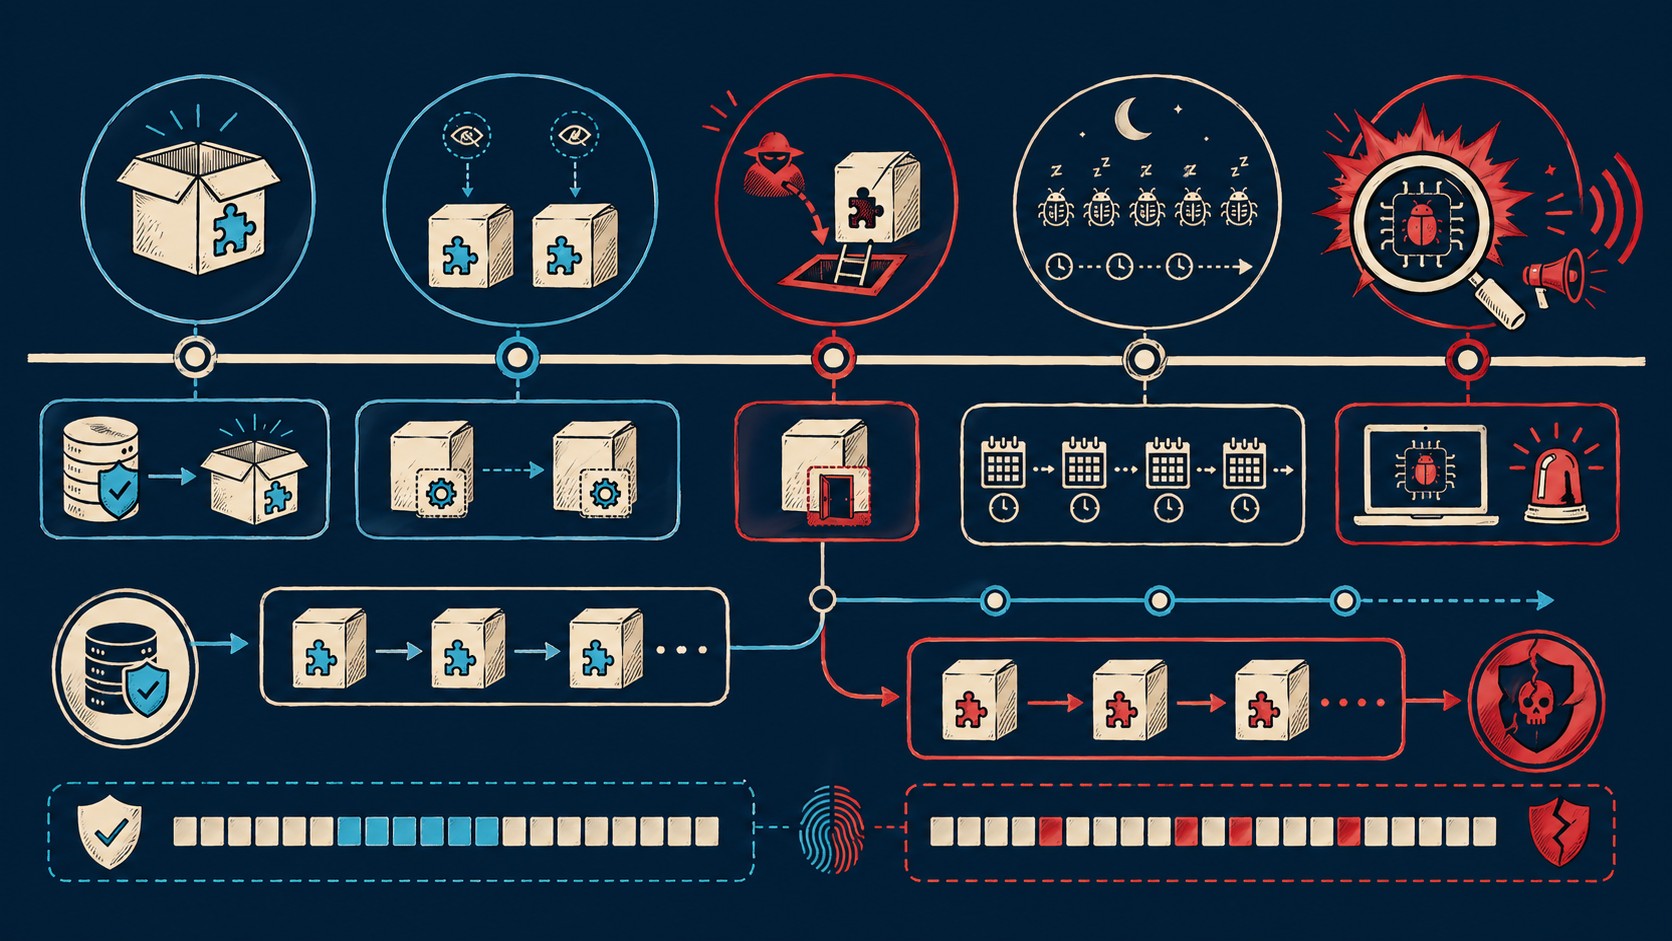
Sin embargo, según el análisis técnico publicado por Anchor Host en abril de 2026, los nuevos propietarios introdujeron código malicioso en las versiones 5.2.1 y 5.2.2. Lo inquietante no fue la infección inicial, sino la persistencia. El backdoor estaba diseñado para ser «dormant» o latente bajo ciertas condiciones, pero activo para el tráfico objetivo. Durante casi cinco años, este mecanismo funcionó silenciosamente en una flota masiva de sitios web.
El descubrimiento fue accidental. Una alerta de seguridad rutinaria sobre una versión específica del plugin en una flota de doce sitios gestionados por la agencia reveló la anomalía. Al ejecutar comandos de diagnóstico, los investigadores notaron que la versión instalada reportaba ser la 5.2.3, pero el archivo físico en el servidor era completamente diferente al oficial. Mismo número de versión, archivo distinto, hash incompatible.
¿Cómo funcionaba el backdoor pasivo en WordPress?
El ingenio detrás de este ataque reside en su invisibilidad selectiva. Si sos administrador de un sitio, entrás al dashboard, revisás los plugins, actualizás todo y no ves ningún error. Los visitantes registrados tampoco notan cambios extraños. Pero cada visitante anónimo que carga una página de tu sitio está recibiendo contenido que vos no publicaste.
El backdoor utilizaba una técnica conocida como «cloaking» o ocultamiento. Inyectaba una función hooked en the_content con prioridad -1, asegurándose de ejecutarse antes que cualquier otro filtro de contenido. Esta función, denominada filter_the_content_in_the_main_loop, verificaba tres condiciones estrictas antes de actuar:
- Usuario no autenticado: Solo interfería si el visitante no había iniciado sesión en WordPress.
- Página individual: Operaba únicamente en posts individuales (
is_single()) o páginas (is_page()). - Consulta principal: Ignoraba widgets, feeds RSS y otras consultas secundarias.
Cuando estas condiciones se cumplían, el plugin abría una conexión HTTP hacia https://w.anadnet.com/bro/3/. El endpoint devolvía bloques de HTML optimizados para SEO negro (blackhat), que luego se anteponían al contenido real del post. Para Google, esto significaba que tu sitio, con su antigüedad y enlaces naturales, estaba sirviendo contenido irrelevante o malicioso. Para vos, nada cambiaba visualmente en el panel de administración.
¿Por qué duró tanto tiempo sin ser detectado?
La longevidad de esta amenaza se debe a dos factores estructurales del ecosistema WordPress: la falta de verificación obligatoria de hashes en las actualizaciones automáticas y la naturaleza discreta del tráfico de spam SEO.
Primero, el mecanismo de auto-update del plugin apuntaba a los servidores de los atacantes, no necesariamente al repositorio oficial en todos los casos de distribución secundaria. Esto permitía entregar código arbitrario sin que apareciera como una «actualización nueva» en el dashboard de WordPress. Segundo, los escáneres de malware tradicionales buscan firmas conocidas o comportamientos agresivos (como minería de cripto o defacement). Un script que simplemente hace una petición GET externa para inyectar texto puede pasar desapercibido durante años si no genera errores PHP ni consume recursos excesivos.
Además, la comunidad de seguridad tardó en correlacionar el comportamiento. Como el código estaba ofuscado y usaba nombres de funciones genéricos, no saltaba inmediatamente como «malware conocido». Fue necesario un análisis forense profundo comparando bit a bit los archivos oficiales contra los instalados para confirmar la manipulación.
Impacto real: ¿Cuántos sitios fueron afectados?
Las cifras son alarmantes. Con más de 70.000 instalaciones activas en el pico de popularidad del plugin, y considerando que las versiones comprometidas circularon entre 2020 y 2026, el alcance potencial es enorme. No existe una telemetría pública exacta de cuántos sitios específicos explotaron la vulnerabilidad, pero Patchstack reportó que más de 30 plugins asociados al mismo grupo de adquirientes (vinculados a EssentialPlugin) mostraban patrones similares.
El impacto financiero y reputacional es doble. Por un lado, los sitios afectados perdieron posicionamiento orgánico cuando los algoritmos de Google identificaron el contenido spam. Por otro, sirvieron como vector de ataque para terceros. Los operadores de anadnet.com vendían acceso a esta red de sitios comprometidos a clientes que necesitaban «alquilar» autoridad de dominio para posicionar productos ilegales o fraudulentos.
| Aspecto del Incidente | Estado de Confirmación | Fuente Principal |
|---|---|---|
| Modificación de código en versiones 5.2.1/5.2.2 | Confirmado | Análisis de Hash (Anchor Host) |
| Conexión activa a anadnet.com | Confirmado | Revisión de Código Fuente |
| Número exacto de sitios infectados | Sin confirmar | No hay datos públicos agregados |
| Identidad de los operadores detrás de anadnet | Sin confirmar | Atribución anónima |
| Extensión a otros plugins del mismo dueño | Parcialmente confirmado | Patchstack (30+ plugins) |
¿Cómo detectar si tu sitio tiene un plugin WordPress comprometido?
La detección temprana requiere ir más allá de mirar el número de versión en el dashboard. Necesitás verificar la integridad criptográfica de los archivos. Aquí están los pasos técnicos concretos para auditar tu instalación.
Verificación de hash con WP-CLI
Si tenés acceso SSH a tu servidor, la herramienta más rápida es WP-CLI. Sin embargo, el comando estándar wp plugin verify-checksums depende de que WordPress.org tenga los checksums correctos para esa versión específica. En este caso, dado que la versión instalada podía reportar ser la «oficial» pero tener código modificado, la comparación manual es superior.
Descargá la versión oficial del plugin desde el repositorio SVN de WordPress.org y compará el MD5 del archivo principal. Podés hacerlo con este comando:
- Instalado:
md5sum wp-content/plugins/quick-pagepost-redirect-plugin/quick-pagepost-redirect.php - Oficial: Descargá el zip oficial, descomprimí y corré el mismo comando sobre ese archivo.
- Resultado: Si los strings de hash no coinciden idénticamente, tenés un problema.
Búsqueda de cadenas específicas
El backdoor dejaba rastro en el código fuente. Buscá referencias directas a los dominios maliciosos o a las funciones personalizadas creadas por los atacantes.
grep -r "anadnet.com" wp-content/plugins/grep -r "filter_the_content_in_the_main_loop" wp-content/plugins/grep -r "w.anadnet" wp-content/
Cualquier resultado positivo indica una infección activa o residual. Recordá que el código podría estar en subdirectorios o archivos de include ocultos, no solo en el archivo principal del plugin.
Prueba de comportamiento en modo incógnito
Como el backdoor excluía a usuarios logueados, la prueba visual más sencilla es abrir tu sitio en una ventana de incógnito o navegarlo desde un dispositivo donde no tengas sesión iniciada en WordPress. Revisá el código fuente (Ctrl+U) de una página de blog. Si ves links a casinos, farmacias o textos en idiomas aleatorios antes de tu contenido, estás comprometido.
Guía paso a paso para limpiar el backdoor
La remediación no consiste simplemente en «actualizar» el plugin. Dado que el canal de actualización estaba comprometido, debés asumir que el entorno local está sucio.
- Desactivar y Eliminar: Andá a Plugins > Instalados. Desactivá Quick Page/Post Redirect y eliminá el plugin completamente. No dejes archivos residuales.
- Escaneo Profundo: Usá un escáner de malware profesional (como Wordfence Premium o Sucuri) para buscar archivos huérfanos en
/wp-content/uploads/y/wp-includes/. - Verificar Core: Ejecutá
wp core verify-checksumspara asegurarte de que los archivos centrales de WordPress no fueron modificados. - Revisar Base de Datos: Buscá en la tabla
wp_optionsclaves sospechosas que puedan haber sido inyectadas por el script de actualización. - Reinstalar Limpio: Si necesitás el plugin, descargalo directamente desde wordpress.org, verificá el hash y súbelo manualmente vía FTP/SFTP.
Es crítico cambiar todas las contraseñas de usuario con rol de Administrador después de la limpieza. Si el atacante tuvo acceso de escritura a los archivos, podría haber creado usuarios fantasma o puertas traseras adicionales que no dependen del plugin específico.
Lecciones clave sobre la seguridad de plugins en WordPress
Este caso expone una grieta arquitectónica difícil de cerrar: la confianza implícita en la transferencia de propiedad. Cuando un desarrollador entrega un plugin a nuevos dueños, WordPress.org no realiza una auditoría automática de seguridad profunda del nuevo equipo ni de su historial. Confía en la reputación previa del plugin.
La firma de código obligatoria resolvería gran parte de esto. Hoy, cualquier persona con permisos de publicación en el repositorio puede subir código. Si existiera un esquema de certificación similar al de Apple o Android, donde cada release estuviera firmado digitalmente y verificable contra una identidad única, sería imposible que un tercero inyectara código sin romper la cadena de confianza.
Mientras tanto, la responsabilidad recae en el administrador del sitio. Debes entender que «instalado» no significa «seguro». La verificación de integridad de archivos debe ser parte de tu rutina mensual de mantenimiento, especialmente para plugins que han cambiado de propietario recientemente.
Preguntas Frecuentes sobre el incidente
¿Qué es un backdoor dormant en WordPress?
Un backdoor dormant es código malicioso instalado en el sistema que permanece inactivo o invisible bajo condiciones normales (como cuando el admin está logueado), pero se activa específicamente para objetivos externos (como bots de búsqueda o usuarios anónimos) para realizar acciones ilícitas sin alertar a los dueños del sitio.
¿Wordfence detecta automáticamente estos ataques?
No siempre. Los escáneres basados en firmas requieren que la variante específica del malware sea documentada primero. En este caso, el código era relativamente único y adaptado, por lo que pasó desapercibido hasta que los investigadores analizaron el hash. Las reglas de firewall pueden bloquear conexiones salientes a dominios conocidos como maliciosos, pero si el dominio cambia o usa IPs rotativas, la detección falla.
¿Debo borrar mi sitio completo si encuentro este plugin?
No necesariamente. Si el compromiso se limita a la inyección de contenido vía el hook the_content y no hubo escalada de privilegios (creación de usuarios admin, modificación de core files), la eliminación del plugin y una limpieza de archivos suele ser suficiente. Sin embargo, si encontraste archivos en /uploads/ o cambios en wp-config.php, considerá restaurar desde un backup limpio previo a 2020.
¿Cómo evitar futuros compromisos por transferencia de plugins?
Sé proactivo. Antes de mantener un plugin que cambió de dueño, revisá el changelog y busca reportes de seguridad recientes. Considerá migrar a alternativas con mejor soporte activo. Además, implementá monitoreo de integridad de archivos en tiempo real usando herramientas como File Integrity Monitoring (FIM) en tu servidor, que te avisa instantáneamente si un archivo cambia sin una actualización legítima registrada.
Conclusión
El incidente del plugin Quick Page/Post Redirect no es solo una noticia técnica; es un recordatorio brutal de que la superficie de ataque en WordPress es tan amplia como su ecosistema de plugins. La combinación de transferencias de propiedad no auditadas, mecanismos de actualización opacos y backdoors diseñados para la invisibilidad crea un escenario perfecto para amenazas persistentes.
Para los administradores de sitios, la lección práctica es clara: dejá de confiar en los números de versión. Empezá a confiar en los hashes. Incorporá la verificación de integridad de archivos en tu checklist de mantenimiento mensual. Y si manejás múltiples sitios, evaluá soluciones de hosting gestionado con capas de seguridad adicionales que monitoren el tráfico saliente y la integridad del filesystem a nivel de servidor, algo que Donweb ofrece en sus planes profesionales para proteger tu inversión digital.
Fuentes y Referencias
- Anchor Host – Análisis técnico detallado del backdoor en Quick Page/Post Redirect (Abril 2026)
- BleepingComputer – Reporte sobre la duración y alcance del hackeo del plugin de redirección
- Patchstack – Investigación sobre el esquema de compra de plugins y distribución de malware asociado
- Wordfence Threat Intel – Registro de vulnerabilidades y firmas de malware para el plugin afectado
- WPScan – Datos de seguridad y versionado histórico del plugin en el repositorio oficial