Cómo detectar un backdoor WordPress en mu-plugins
Cómo detectar un backdoor en mu-plugins y uploads de WordPress con WP-CLI, find y grep, y cómo limpiarlo sin que se reinfecte.
Cómo detectar un backdoor en mu-plugins y uploads de WordPress con WP-CLI, find y grep, y cómo limpiarlo sin que se reinfecte.
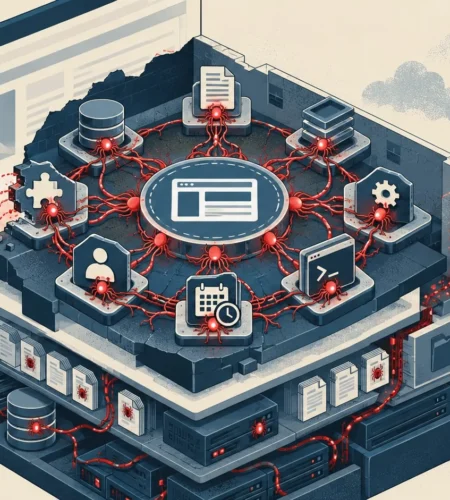
El malware SC infecta WordPress con 8 componentes autorreparables y usa gateways RPC de Ethereum para recibir órdenes de control remoto.
Un WordPress reinfectado con malware casi siempre tiene un backdoor activo, credenciales sin cambiar o una vulnerabilidad sin cerrar. Te contamos dónde buscar y cómo evitar que vuelva.
Guía práctica para analizar logs de WordPress hackeado: qué buscar en access.log, error_log y cómo usar grep para encontrar al atacante.
La pantalla blanca en WordPress tras un ataque es un error fatal de PHP que corta la carga del sitio; cómo diagnosticarla y recuperar el acceso.
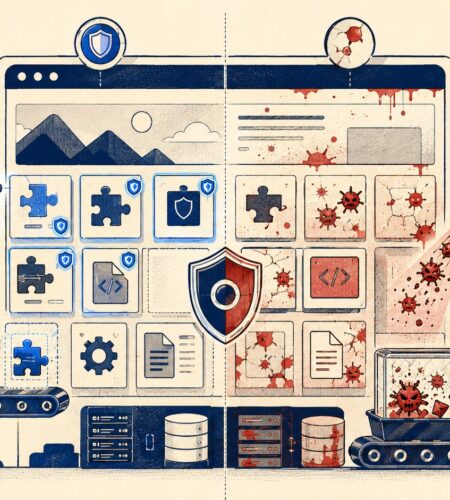
MalCare limpia el malware que ya entró a tu WordPress; Patchstack parchea las vulnerabilidades antes del ataque. Comparativa 2026 para elegir bien o usar ambos.
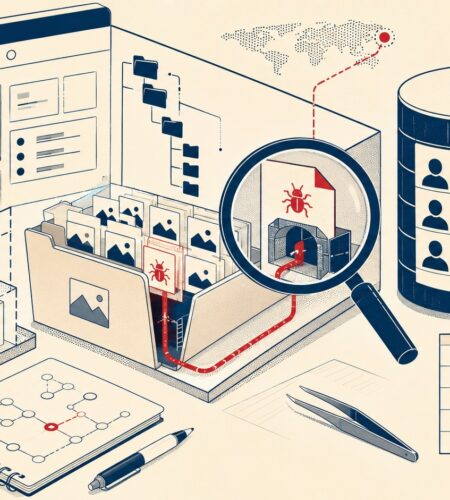
Guía forense para detectar backdoors PHP en WordPress tras un hackeo: carpeta uploads, usuarios administrador fantasma, análisis de logs y pasos para evitar la reinfección.
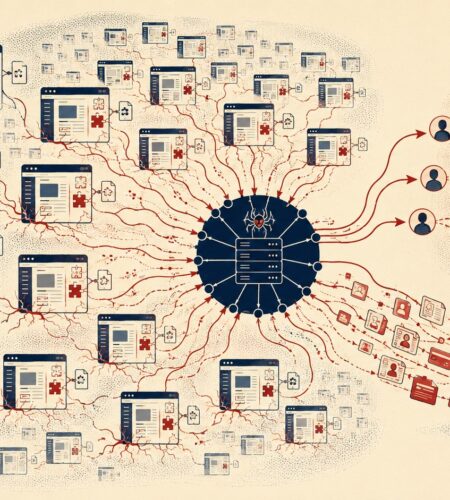
La campaña StopAndProtect comprometió casi 2.000 sitios WordPress en 2026 para distribuir malware. Conocé los indicadores de compromiso y cómo protegerte.
WordPress puede ser seguro en 2026, pero el 90% de los hackeos son por plugins desactualizados. Vulnerabilidades críticas, auditoría y herramientas esenciales.