¿Es WordPress seguro para negocios en 2026?
WordPress puede ser seguro en 2026, pero el 90% de los hackeos son por plugins desactualizados. Vulnerabilidades críticas, auditoría y herramientas esenciales.
WordPress puede ser seguro en 2026, pero el 90% de los hackeos son por plugins desactualizados. Vulnerabilidades críticas, auditoría y herramientas esenciales.
Guía completa para limpiar un WordPress infectado: escaneo con Wordfence, reemplazo de archivos core, eliminación de backdoors y medidas de prevención en 2026.
El 5 de agosto de 2026, WooCommerce lanzó la versión 9.1.0 de Subscriptions para corregir una vulnerabilidad crítica que permite tomar control administrativo del sitio.
Wordfence protege desde adentro del servidor; Sucuri filtra en la nube antes de que el tráfico llegue. Comparativa completa de precios, funciones y casos de uso en 2026.
WordPress 7.0.2 corrige una vulnerabilidad crítica de ejecución remota de código y una inyección SQL de alta gravedad. El parche salió el 17 de julio de 2026 con actualizaciones forzadas para todos los sitios afectados.
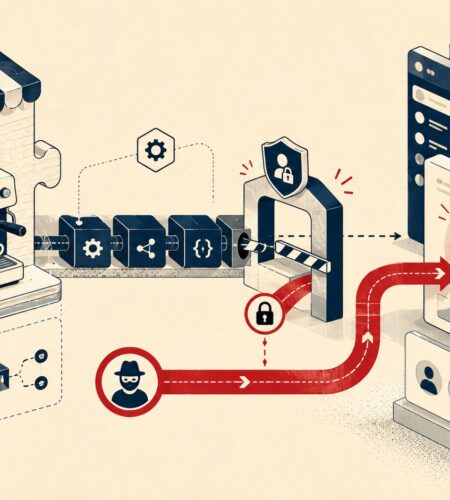
CVE-2026-12981 afecta al plugin CAFEHAUS API: cualquier atacante puede cambiar la contraseña de cualquier usuario de WordPress, incluido el admin, sin autenticarse.
CISA agregó cuatro fallas al KEV catalog en julio de 2026, incluyendo dos en WordPress Core con explotación activa confirmada. Cómo parchear y qué priorizar.
Cómo detectar y recuperar un WordPress comprometido con admin oculto, plugins maliciosos y spam SEO en ruso. Guía paso a paso para 2026.
wp2shell (CVE-2026-63030) es una RCE sin autenticación en WordPress core que afecta versiones 6.9.0 a 7.0.1. Guía para parchear y detectar compromiso.