Cómo proteger el wp-admin de WordPress paso a paso
Cómo proteger el wp-admin de WordPress en 2026: cambiá la URL de acceso, limitá los intentos de login y bloqueá IPs con .htaccess. Guía paso a paso.
El CVE-2026-19883 afecta al plugin WPeMatico de WordPress hasta la versión 2.8.24: un suscriptor puede escalar a administrador. Al 22/08/2026 no hay parche oficial publicado.
CVE-2026-19598, una escalada de privilegios sin autenticación en el plugin Pods (CVSS 9.8), expone a más de 100.000 sitios WordPress. El parche llegó en la 3.3.10: qué hacer ahora.
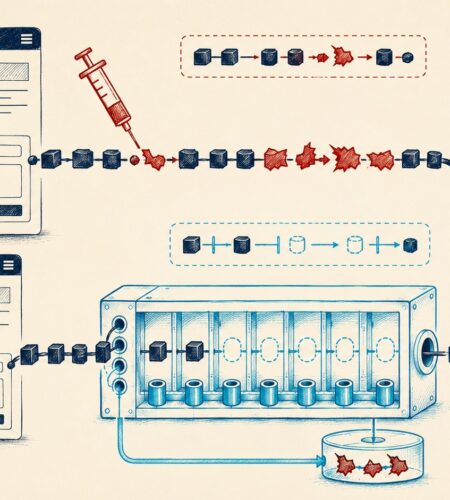
WordPress 7.0.2 parchó CVE-2026-60137, una inyección SQL sin autenticación encadenable a RCE y con explotación activa. Cómo funciona el ataque, qué datos quedan expuestos y cómo blindar tu sitio.
Un backup de WordPress solo sirve si se puede restaurar: qué incluir, cada cuánto hacerlo según tu sitio y cómo probarlo antes de que te hackeen.
Elementor publicó la 4.2.2 el 19 de agosto de 2026 para corregir el CVE-2026-32475, una falla crítica que permitía subir archivos PHP sin autenticación desde formularios con campo de upload.
CVE-2026-75860 afecta al plugin JSON Options de WordPress (versiones hasta 0.0.4) y permite a atacantes sin autenticación obtener acceso administrativo completo al sitio.
La campaña StopAndProtect comprometió casi 2.000 sitios WordPress en 2026 para distribuir malware. Conocé los indicadores de compromiso y cómo protegerte.
Guía completa para configurar Cloudflare en WordPress: SSL correcto, WAF, reglas de firewall personalizadas y solución de errores como 521 y Too Many Redirects.