CVE-2026-6813: XSS en Continually WordPress
CVE-2026-6813 es un XSS almacenado en el plugin Continually para WordPress que afecta todas las versiones hasta 4.3.1. Publicado el 12 de mayo de 2026.
CVE-2026-6813 es un XSS almacenado en el plugin Continually para WordPress que afecta todas las versiones hasta 4.3.1. Publicado el 12 de mayo de 2026.
CVE-2026-7050 es un bypass de autorización en Forms Rb hasta v1.1.9 que permite a contributors leer, modificar y borrar formularios ajenos.
Wordfence confirmó CVE-2026-7437 en AzonPost para WordPress: un XSS reflejado en el parámetro editpos_hidden que afecta todas las versiones hasta la 1.3. Sin parche disponible.
CVE-2026-7464 es un XSS reflejado en WP Google Maps Integration (hasta versión 1.2) que permite ejecutar scripts en el navegador del administrador.
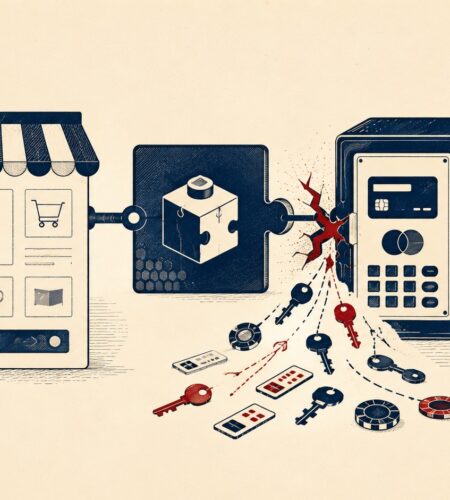
CVE-2026-7626 expone las credenciales API del comerciante en el HTML del checkout de Slek Gateway 1.0. Cómo detectarlo y remediarlo.

CVE-2026-7659 afecta al plugin Advanced Social Media Icons hasta v1.2 con XSS almacenado. Cualquier Contributor puede inyectar scripts maliciosos en tu sitio.
CVE-2026-7661 es una vulnerabilidad Stored XSS en Bootstrap Shortcode para WordPress que permite a usuarios Contributor inyectar scripts maliciosos en cualquier página del sitio.
CVE-2026-2413 es una inyección SQL sin autenticación en el plugin Ally para Elementor que expone más de 400.000 sitios WordPress. La corrección está disponible en la versión 4.1.0.
Patchstack registró 11.334 vulnerabilidades WordPress en 2026, con 333 CVEs en la primera semana y un tiempo mediano de explotación de 5 horas.