REST API de WordPress: cómo protegerla en 2026
Cómo proteger la REST API de WordPress en 2026: restringir endpoints públicos, implementar autenticación JWT o Application Passwords y activar rate limiting.
Cómo proteger la REST API de WordPress en 2026: restringir endpoints públicos, implementar autenticación JWT o Application Passwords y activar rate limiting.
CVE-2026-0814, CVE-2026-3459 y otros CVEs activos afectan a Contact Form 7 en 2026. Guía para verificar, actualizar y auditar tu sitio.
Comparativa de los cuatro mejores plugins 2FA gratuitos para WordPress en 2026: Two-Factor, WP 2FA, Tiny 2FA y Flavor 2FA, con guía de configuración paso a paso.
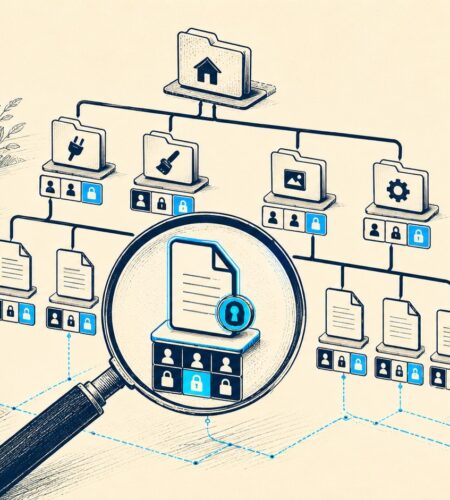
Guía práctica 2026 para auditar y corregir permisos de archivos y carpetas en WordPress: valores recomendados, comandos CHMOD y automatización con constantes.
WordPress 6.9.4 corrige tres vulnerabilidades críticas en PclZip, getID3 y la función de Notas. Guía para actualizar sin riesgos.
En marzo de 2026, WooCommerce parcheó una vulnerabilidad crítica que expuso datos de clientes en 52 versiones. Estas son las medidas esenciales para proteger tu tienda.
Descubre las 15 verificaciones de seguridad que realmente importan para proteger tu WordPress. Una guía práctica y actualizada para 2026.
Aprende los 15 pasos esenciales para hacer hardening de tu sitio WordPress en 2026. Desde configuración básica hasta técnicas avanzadas de seguridad.