Cómo saber si tu plugin de WordPress tiene un CVE activo
Guía para saber si un plugin de WordPress tiene un CVE activo con WPVulnerability: plugin en wp-admin, WP-CLI y API por slug, con cifras al 1 de octubre de 2026.
Guía para saber si un plugin de WordPress tiene un CVE activo con WPVulnerability: plugin en wp-admin, WP-CLI y API por slug, con cifras al 1 de octubre de 2026.
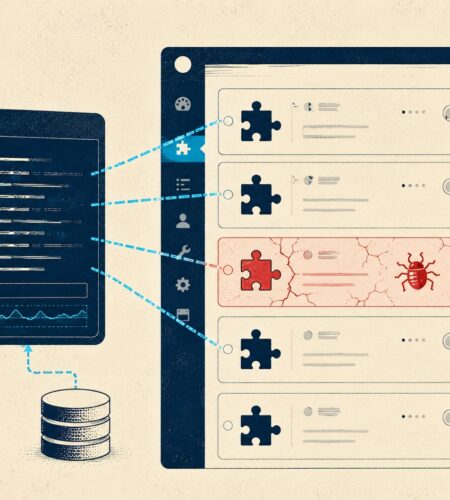
Guía práctica 2026 para detectar plugins vulnerables con WPScan: instalación con Docker, token de API gratuito, comandos clave, lectura de CVSS y automatización con cron semanal.
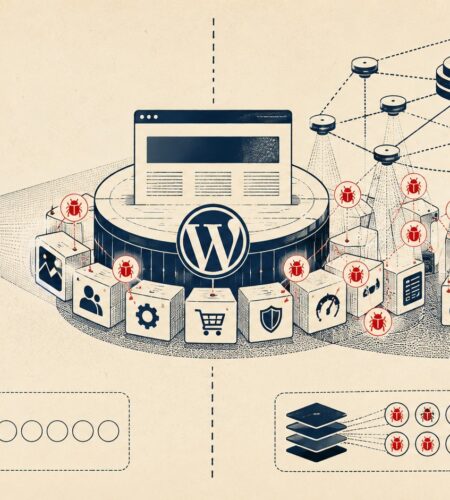
WPScan y Patchstack no compiten de frente: uno audita desde afuera con la base histórica más grande y el otro monitorea desde adentro con parcheo virtual. Cuál conviene según tu sitio.
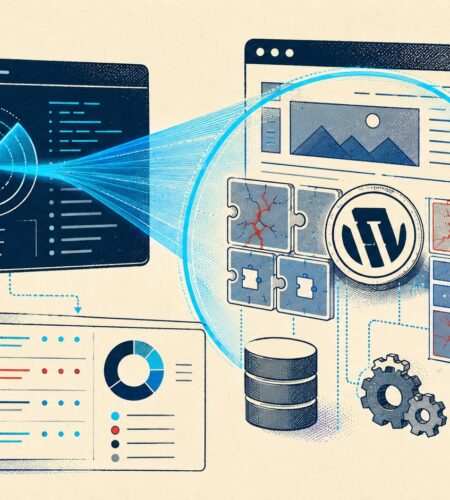
WPScan permite auditar tu WordPress desde la terminal: instalación en Linux, Windows y macOS, comandos de enumeración, lectura de CVEs y automatización semanal.
El reporte de Wordfence Intelligence del 1 al 7 de junio de 2026 registró 74 vulnerabilidades en WordPress, con 3 fallas críticas que requieren acción inmediata. Kirki Freeform Page Builder expuso 500.000 sitios a escalada de privilegios sin autenticación.
Una vulnerabilidad en el plugin de membresías WordPress permite crear cuentas admin. Análisis completo: CVEs no solucionadas, impacto por versión y medidas de defensa.