PHP2Shell: la falla en PHP que expone a WordPress
PHP2Shell puede permitir RCE sin autenticación en instalaciones PHP afectadas. El riesgo para WordPress depende de la versión y configuración: revisá los parches oficiales.
PHP2Shell puede permitir RCE sin autenticación en instalaciones PHP afectadas. El riesgo para WordPress depende de la versión y configuración: revisá los parches oficiales.
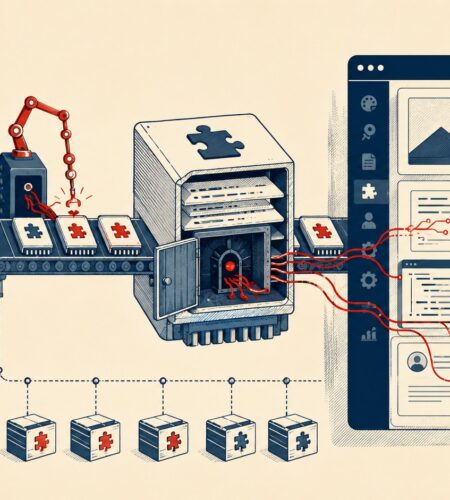
El 7 de abril de 2026 WordPress.org cerró 31 plugins del portfolio Essential Plugin tras descubrir un backdoor plantado ocho meses antes. Más de 20.000 sitios activos quedaron comprometidos con malware alojado en wp-config.php que usaba smart contracts de Ethereum como comando y control.