Plugins WordPress y el deadline CRA: ¿tenés VDP?
Menos del 50% de los plugins WordPress tienen una política de divulgación de vulnerabilidades documentada. El deadline CRA es el 11 de septiembre de 2026.
Menos del 50% de los plugins WordPress tienen una política de divulgación de vulnerabilidades documentada. El deadline CRA es el 11 de septiembre de 2026.
Comparativa detallada de WooCommerce vs Ally en 2026: precios, benchmarks, features y recomendación para elegir la mejor plataforma de ecommerce.
Guía práctica para cerrar CVE-2026-3375 en LiteSpeed Cache: verificar versión, aplicar parche y proteger tu WordPress paso a paso en 2026.
Comparativa completa entre Wordfence y Patchstack en 2026. Analizamos precios, benchmarks, features y te ayudamos a decidir cuál elegir para proteger tu sitio WordPress.
Comparativa detallada entre WooCommerce y Wordfence en 2026: precios, benchmarks, funciones y recomendación para elegir el mejor plugin para tu sitio WordPress.
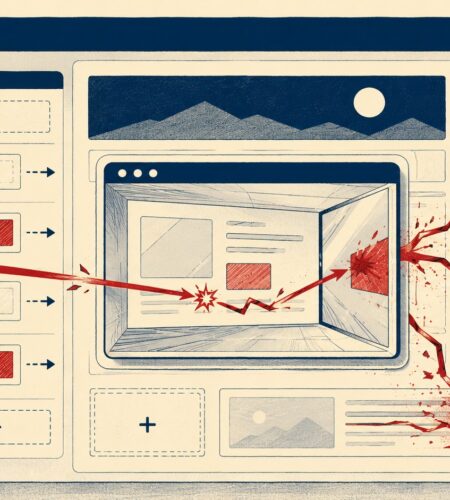
CVE-2026-9280 es un XSS Reflejado en el plugin Ad Inserter para WordPress reportado por Wordfence Intelligence. Afecta hasta la versión 2.8.15 y se corrige en la 2.8.16. Requiere modo iframe activado.

CVE-2026-10795 es una vulnerabilidad crítica en UpdraftPlus que permite ejecución remota de código sin credenciales. Afecta versiones ≤1.26.4. Actualizá a 1.26.5.
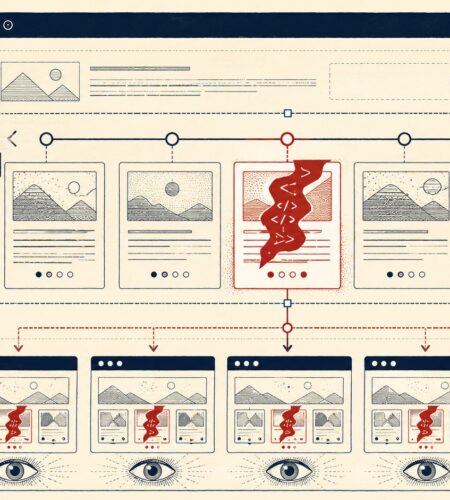
CVE-2026-8613 es un XSS almacenado en aThemes Addons for Elementor que afecta versiones hasta 1.1.8, explotable con acceso contributor.
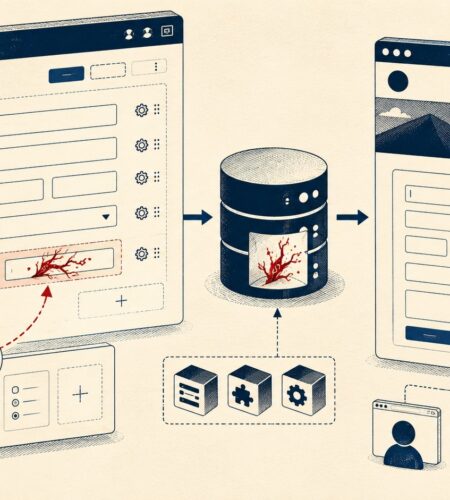
CVE-2026-8853 es una vulnerabilidad XSS almacenado en MW WP Form que afecta todas las versiones hasta 5.1.3 y permite a atacantes con acceso editor inyectar scripts persistentes en el sitio.