CVE-2026-57807: Bypass total en plugin OAuth de WordPress
CVE-2026-57807 es una falla crítica CVSS 9.8 en el plugin miniOrange OAuth SSO que permite bypass de autenticación sin contraseña en WordPress.
CVE-2026-57807 es una falla crítica CVSS 9.8 en el plugin miniOrange OAuth SSO que permite bypass de autenticación sin contraseña en WordPress.
Un servidor de atacantes quedó expuesto el 11 de junio de 2026, revelando la operación WP-SHELLSTORM: 25.195 sitios WordPress comprometidos y 5.700 webshells activos.
CVE-2026-8848 es una vulnerabilidad de authorization bypass en Popup Maker que permite a un editor instalar plugins maliciosos. Actualizá a la versión 1.23.0.
CVE-2026-12378 es una vulnerabilidad de PHP Object Injection en el plugin Appointment Booking Calendar para WordPress hasta la versión 1.1.28, con riesgo de RCE sin autenticación.
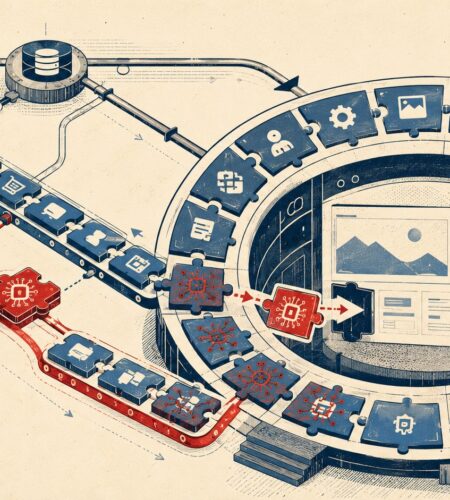
31 plugins comprometidos, 400.000 instalaciones afectadas: el mayor ataque supply chain de WordPress en 2026 y cómo proteger tu sitio.

Comparativa detallada entre Nextend y Patchstack: analizamos precios, features, rendimiento y seguridad para ayudarte a elegir la mejor solución para tu WordPress.

Conocé las diferencias clave entre Ally y Patchstack: precios, características, soporte y performance. Descubrí cuál es la mejor opción.
Un resultado limpio no garantiza seguridad real. Analizamos qué detectan y qué no Wordfence, WPScan y Sucuri al escanear vulnerabilidades en WordPress.
Comparativa detallada entre Patchstack y Automattic: precios, benchmarks, features de seguridad y cuál elegir en 2026 para proteger tu sitio WordPress.