
Ataque BdThemes WordPress: 7 plugins afectados
Un ataque de cadena de suministro comprometió 7 plugins BdThemes en agosto 2026, creando administradores rogue e instalando webshells en miles de sitios WordPress.
Un ataque de cadena de suministro comprometió 7 plugins BdThemes en agosto 2026, creando administradores rogue e instalando webshells en miles de sitios WordPress.

WordPress puede ser seguro en 2026, pero el 90% de los hackeos son por plugins desactualizados. Vulnerabilidades críticas, auditoría y herramientas esenciales.

El 5 de agosto de 2026, WooCommerce lanzó la versión 9.1.0 de Subscriptions para corregir una vulnerabilidad crítica que permite tomar control administrativo del sitio.
WordPress 7.0.2 corrige una vulnerabilidad crítica de ejecución remota de código y una inyección SQL de alta gravedad. El parche salió el 17 de julio de 2026 con actualizaciones forzadas para todos los sitios afectados.
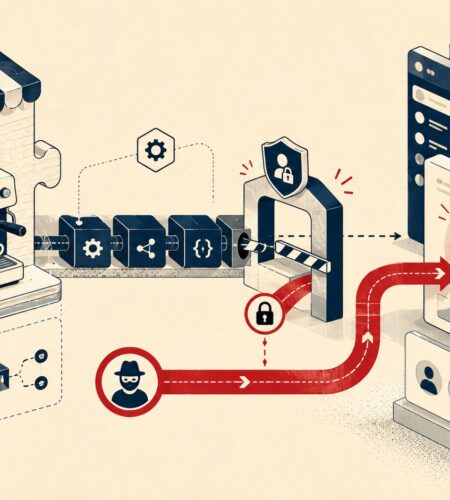
CVE-2026-12981 afecta al plugin CAFEHAUS API: cualquier atacante puede cambiar la contraseña de cualquier usuario de WordPress, incluido el admin, sin autenticarse.
CISA agregó cuatro fallas al KEV catalog en julio de 2026, incluyendo dos en WordPress Core con explotación activa confirmada. Cómo parchear y qué priorizar.
WordPress 7.0.2 parcha dos CVEs críticas de SQL injection, una con RCE sin autenticación. Verificá tu versión y actualizá ahora.
Wordfence Intelligence detectó +80 CVEs en la semana del 29 jun al 5 jul 2026. Modular DS (CVSS 10.0), miniOrange y WPVivid (9.8) requieren acción inmediata.
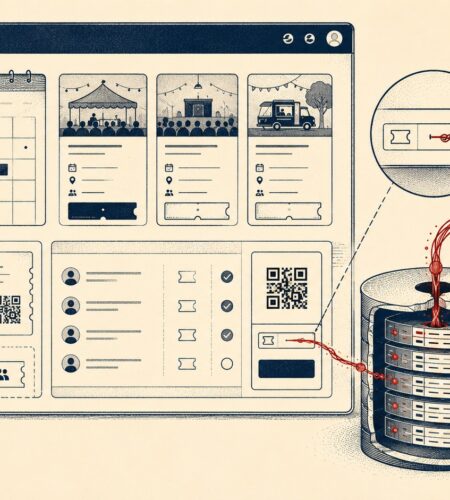
CVE-2026-9700 es una inyección SQL time-based en el plugin Eventer para WordPress, CVSS 7.5, sin autenticación requerida, que afecta hasta la versión 4.4.2.