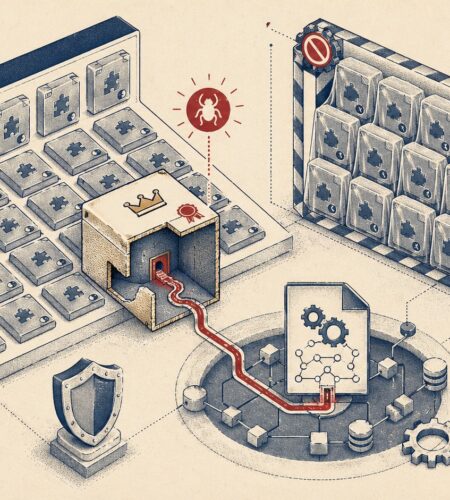
31 plugins de WPFactory cerrados por backdoor en 2026
WordPress.org cerró 31 plugins de WPFactory en abril de 2026 tras descubrir un backdoor que estuvo dormante 8 meses antes de activarse.
WordPress.org cerró 31 plugins de WPFactory en abril de 2026 tras descubrir un backdoor que estuvo dormante 8 meses antes de activarse.
CVE-2026-6551 es una vulnerabilidad XSS almacenado en Timeline Blocks for Gutenberg hasta v1.1.10. Requiere acceso contributor y afecta a todos los visitantes del sitio.
CVE-2026-6809 es un Stored XSS en Social Post Embed para WordPress que permite a un Contributor inyectar JavaScript malicioso vía el handler de Threads embed.
En 2026 se superaron los 48.185 CVEs en WordPress. Conocé los más críticos, cómo detectarlos y qué hacer si tu sitio está afectado.
El reporte de vulnerabilidades WordPress del 22 de abril 2026 registró 216 fallas, incluyendo backdoors dormidos 8 meses y casos críticos en ACF, MetaSlider y Ninja Forms.
CVE-2026-6711 afecta al plugin WordPress Website LLMs.txt en versiones hasta 8.2.6: XSS reflejada con CVSS 6.1. La solución es actualizar a 8.2.7.
CVE-2026-6712 es un fallo de XSS almacenado en el plugin Website LLMs.txt para WordPress. Afecta versiones hasta 8.2.6 en instalaciones multisitio. La solución es actualizar a 8.2.7.
CVE-2026-6674 es una SQL injection en el plugin CMS für Motorrad Werkstätten que permite a usuarios subscriber extraer datos sensibles de WordPress.
CVE-2026-6675 permite enviar emails desde tu servidor WordPress sin autenticación. Afecta Responsive Blocks hasta 2.2.0. Actualizá a 2.2.1 para cerrar la brecha.