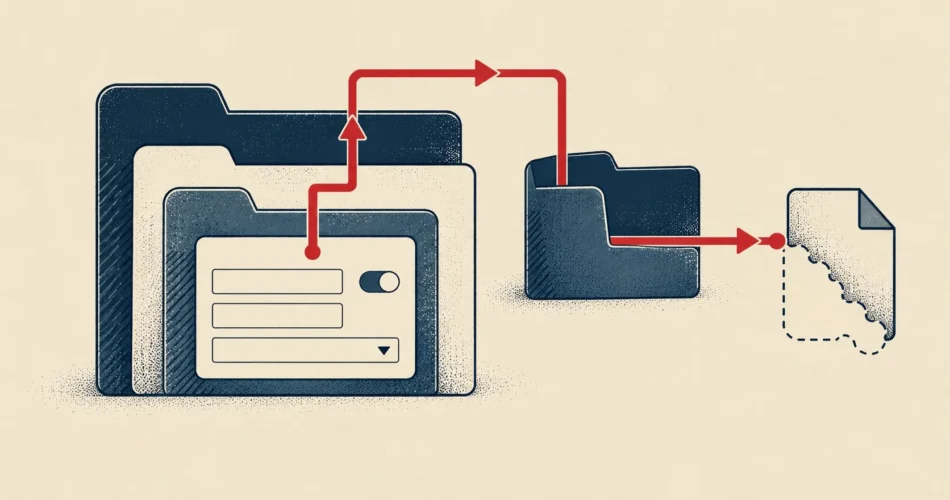
En pocas palabras: ACF Extended corrigió CVE-2026-112311 en la versión 0.9.2.8. La falla, reportada por furkan.araspro, permitía a atacantes sin autenticación borrar archivos arbitrarios del servidor mediante path traversal (CWE-22), con CVSS 6.5.
ACF Extended corrigió la falla registrada como CVE-2026-112311, un path traversal sin autenticación con CVSS 6.5 que permitía borrar archivos arbitrarios del servidor. La actualización a la versión 0.9.2.8 resuelve el problema.
ACF Extended es un plugin de WordPress que amplía las funciones de Advanced Custom Fields, usado para agregar tipos de campo avanzados en sitios con ese CMS. Esta falla afecta a todas las versiones hasta la 0.9.2.7 y está clasificada como CWE-22 (path traversal), lo que significa que un atacante remoto, sin credenciales, puede manipular rutas de archivo para eliminar contenido del servidor.
En este artículo:
- En 30 segundos
- ¿Cuántos sitios WordPress usan ACF Extended y pueden estar expuestos?
- ¿Cómo funciona el ataque de path traversal que permite borrar archivos sin autenticación?
- ¿Qué significa un CVSS de 6.5 en este caso?
- ¿Qué otras vulnerabilidades figuran en ACF Extended además de esta?
- ¿Cómo actualizar ACF Extended a la versión 0.9.2.8?
- ¿Cómo saber si mi WordPress ya fue afectado por esta falla?
- ¿Qué hacer si no puedo actualizar el plugin de inmediato?
- ¿Qué está confirmado y qué queda pendiente sobre esta vulnerabilidad?
- ¿Cuáles son los errores más comunes al gestionar esta vulnerabilidad?
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- CVE-2026-112311 afecta a ACF Extended <= 0.9.2.7, con CVSS 6.5 y sin necesidad de autenticación.
- La falla permite borrado arbitrario de archivos por path traversal, clasificado como CWE-22.
- El investigador furkan.araspro reportó el caso el 3 de septiembre de 2026; Patchstack publicó la ficha el 20 de octubre.
- EPSS estima 0.27% de probabilidad de explotación en 30 días, según strix.ai.
- ACF Extended también figura asociado a CVE-2026-112312 (CVSS 7.5) y CVE-2026-112313 (CVSS 7.1), según strix.ai.
¿Cuántos sitios WordPress usan ACF Extended y pueden estar expuestos?
Cualquier sitio con ACF Extended en versión 0.9.2.7 o anterior queda expuesto a esta falla, sin importar el tamaño del proyecto ni el plan de hosting contratado. Advanced Custom Fields es uno de los plugins de campos personalizados más usados en WordPress, y ACF Extended es el complemento que le suma funciones extra a esa base. Relacionado: herramientas para detectar fallas en plugins.
No hay un conteo oficial de instalaciones afectadas publicado en las fuentes consultadas. Lo que sí está confirmado es el rango de versiones vulnerables: desde una versión no especificada («n/a») hasta la 0.9.2.7, según el advisory de strix.ai. Si administrás sitios de clientes con este plugin, conviene revisar la versión instalada en cada uno, uno por uno, sin asumir que «el último que actualicé» cubre a todos.
¿Cómo funciona el ataque de path traversal que permite borrar archivos sin autenticación?
El ataque aprovecha una ruta de archivo mal validada dentro del código de ACF Extended: el atacante inyecta secuencias como «../» en un parámetro para salir del directorio permitido y apuntar a un archivo fuera de ese límite. Es la definición clásica de CWE-22, Improper Limitation of a Pathname to a Restricted Directory.
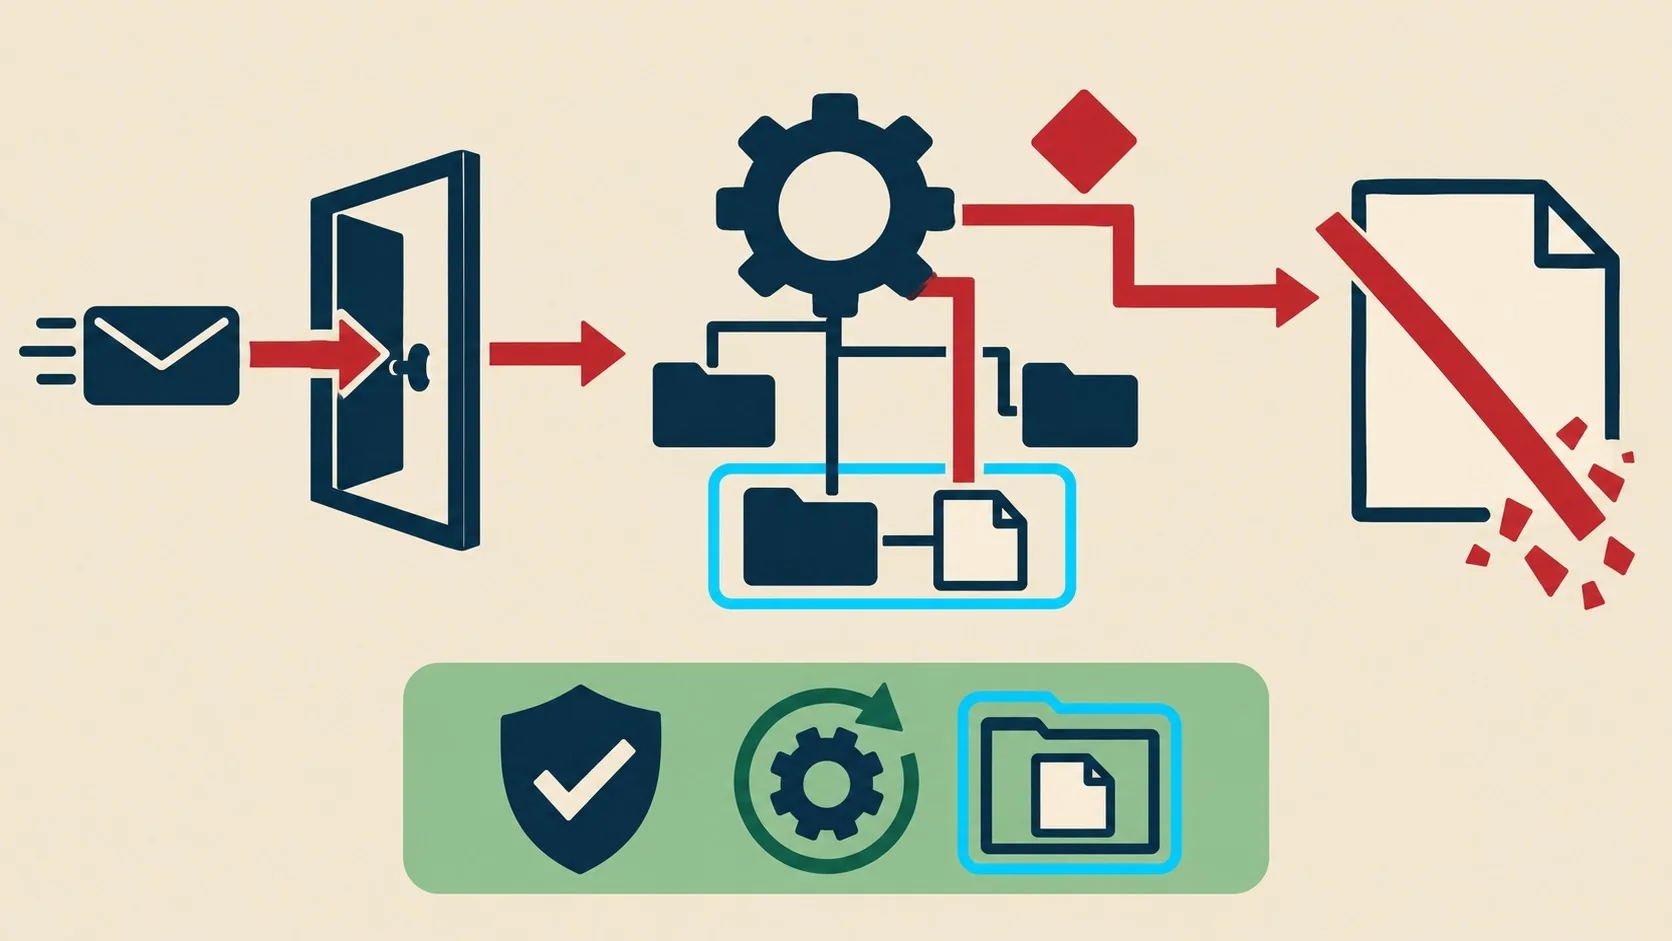
El vector CVSS completo lo deja claro. AV:N indica que el ataque se ejecuta en red, sin acceso físico ni local al servidor. AC:L marca baja complejidad, no hace falta preparar un escenario elaborado. PR:N confirma que no se necesitan privilegios previos (ojo con esto: cero autenticación requerida). UI:N significa que no hace falta que ninguna víctima haga clic en nada. Subís el plugin, lo activás, y si la versión es 0.9.2.7 o anterior, el endpoint vulnerable queda ahí expuesto para cualquiera que sepa dónde apuntar.
¿Qué significa un CVSS de 6.5 en este caso?
Un CVSS de 6.5 sobre 10 ubica a CVE-2026-112311 en severidad media según la escala estándar, pero Patchstack la clasifica como prioridad alta. El motivo: borrar archivos puede dejar un sitio roto por completo, aunque el atacante no vea ni robe datos.
El vector completo es CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:L/A:L. C:N dice que no hay impacto en confidencialidad, nadie accede a información sensible con este agujero puntual. I:L e A:L muestran impacto bajo en integridad y disponibilidad, justo lo que se espera cuando el resultado es «se borró un archivo» y no «se filtró la base de datos». Según strix.ai, el EPSS (la probabilidad estimada de explotación activa en los próximos 30 días) es de 0.27%, un número bajo pero que no equivale a riesgo cero.
¿Qué otras vulnerabilidades figuran en ACF Extended además de esta?
ACF Extended también aparece asociado a otras dos fallas en el catálogo de strix.ai: CVE-2026-112312, una vulnerabilidad de Missing Authorization con CVSS 7.5, y CVE-2026-112313, un cross-site scripting (XSS) con CVSS 7.1.
| CVE | Tipo | CVSS | Autenticación requerida |
|---|---|---|---|
| CVE-2026-112311 | Path Traversal / borrado de archivos | 6.5 | No |
| CVE-2026-112312 | Missing Authorization | 7.5 | No especificado en fuente |
| CVE-2026-112313 | Cross-Site Scripting (XSS) | 7.1 | No especificado en fuente |
¿Cómo actualizar ACF Extended a la versión 0.9.2.8?
Actualizar a la versión 0.9.2.8 es el único método confirmado para cerrar esta falla, según indica Patchstack. El proceso es el mismo que para cualquier plugin de WordPress, pero hay un orden que conviene respetar.
- Hacé un backup completo antes de tocar nada: archivos y base de datos, por si algo falla durante la actualización.
- Revisá la versión instalada: desde el panel de Plugins de WordPress, fijate si figura 0.9.2.7 o anterior.
- Actualizá desde el repositorio oficial: ya sea desde el panel de administración o descargando el paquete desde WordPress.org.
- Probá el sitio después de actualizar: revisá que los campos personalizados sigan funcionando y que no falte ningún archivo que usabas antes.
Una forma práctica de verificar que el parche quedó bien aplicado, antes de confiar ciegamente en que «ya está»: revisá el changelog del plugin en el repositorio oficial y confirmá que el número de versión visible en el panel coincide con 0.9.2.8 o superior. Es un chequeo propio, no algo que haya testeado ninguna de las fuentes consultadas. Más contexto en la falla crítica que afecta a WordPress desde 2016.
¿Cómo saber si mi WordPress ya fue afectado por esta falla?
No hay un indicador único, pero sí señales que valen la pena revisar. Ponele que notás que un archivo de tema o de otro plugin desapareció sin que nadie lo tocara: ahí hay una pista.
- Archivos faltantes inesperadamente: imágenes, configuraciones o plantillas que estaban y ya no están.
- Errores de plugin o tema roto: funciones que dejaron de andar sin razón aparente después de cierta fecha.
- Logs de acceso con patrones «../»: solicitudes con secuencias de path traversal en los registros del servidor son la huella más directa de un intento de explotación.
Si ves alguna de estas señales, conviene una auditoría de seguridad más a fondo antes de seguir operando el sitio como si nada.
¿Qué hacer si no puedo actualizar el plugin de inmediato?
Si por algún motivo no podés actualizar ya mismo, hay mitigaciones temporales mientras programás el update. Ninguna reemplaza al parche, son parches de emergencia nomás. Te puede servir nuestra cobertura de otras vulnerabilidades críticas recientes en plugins.
- Reglas de WAF o firewall: bloquear patrones típicos de path traversal (secuencias «../» en parámetros) reduce la ventana de exposición.
- Restringir acceso al endpoint afectado: si tu hosting lo permite, limitar quién puede llegar a esa ruta del plugin.
- Desactivar el plugin si no es crítico: mejor un sitio con menos funciones por un rato que un sitio con archivos borrados.
Para este tipo de incidentes, tener un hosting con backups automáticos y soporte que responda rápido marca la diferencia entre un susto y un dolor de cabeza de días. donweb.com ofrece ese tipo de infraestructura para sitios WordPress que necesitan reaccionar rápido ante una vulnerabilidad activa.
¿Qué está confirmado y qué queda pendiente sobre esta vulnerabilidad?
Está confirmado: el CVE, el CVSS de 6.5, el rango de versiones afectadas (hasta 0.9.2.7) y la versión que corrige el problema (0.9.2.8), según coinciden strix.ai y Patchstack.
Queda pendiente: cuántos sitios activos corren todavía una versión vulnerable, si ya hubo explotación masiva en campaña abierta (el EPSS de 0.27% sugiere que no, por ahora) y si existen exploits públicos circulando. Ninguna de las fuentes consultadas confirma campañas activas al 22 de octubre de 2026.
¿Cuáles son los errores más comunes al gestionar esta vulnerabilidad?
- Asumir que «severidad media» significa «no urgente»: el CVSS de 6.5 suena moderado, pero Patchstack lo marca como prioridad alta porque el daño (archivos borrados) puede ser total.
- Actualizar sin backup previo: si algo sale mal durante la actualización, sin backup no hay vuelta atrás fácil.
- Ignorar las otras dos CVE asociadas al plugin: enfocarse solo en la 112311 y no revisar si la 112312 y la 112313 siguen activas en tu instalación es quedarse a mitad de camino sin darse cuenta.
Preguntas Frecuentes
¿Qué es la vulnerabilidad CVE-2026-112311 en ACF Extended?
Es una falla de path traversal (CWE-22) en el plugin ACF Extended, versiones hasta 0.9.2.7, que permite a un atacante borrar archivos arbitrarios del servidor sin estar autenticado. Tiene CVSS 6.5 y se corrige en la versión 0.9.2.8. Mirá también cómo gestionar el soporte extendido en tu infraestructura.
¿Necesito estar logueado para que me exploten esta falla?
No. El vector CVSS incluye PR:N (sin privilegios requeridos) y UI:N (sin interacción del usuario), lo que significa que un atacante remoto puede intentar explotarla sin ninguna cuenta ni sesión activa en el sitio. Sobre eso hablamos en un caso similar que expuso datos de clientes.
¿Cómo actualizo ACF Extended a la versión 0.9.2.8?
Desde el panel de Plugins de WordPress, buscá ACF Extended y aplicá la actualización disponible, o descargá el paquete 0.9.2.8 desde el repositorio oficial. Hacé un backup del sitio y la base de datos antes de ejecutar el proceso. Nuestros colegas de donweb.news lo analizan en las diferencias entre escaneo interno y externo.
¿Mi sitio WordPress está en riesgo por este plugin?
Solo si tenés instalada una versión de ACF Extended igual o anterior a 0.9.2.7. Si ya actualizaste a 0.9.2.8, el riesgo de esta vulnerabilidad puntual queda cerrado.
¿Qué otras vulnerabilidades tiene ACF Extended además de esta?
ACF Extended también figura asociado a CVE-2026-112312 (Missing Authorization, CVSS 7.5) y CVE-2026-112313 (XSS, CVSS 7.1), según el catálogo de strix.ai.
Conclusión
La falla identificada como CVE-2026-112311 en ACF Extended confirma algo que se repite seguido en el ecosistema WordPress: un plugin con base de usuarios amplia, una falla de validación de rutas, y un parche que llega rápido pero que depende de que cada administrador lo aplique. El dato duro es simple: si tenés ACF Extended en 0.9.2.7 o anterior, actualizá a 0.9.2.8. Eso resuelve esta falla. Lo que no está confirmado es el volumen real de sitios todavía expuestos, así que la decisión prudente es tratar esto como urgente aunque el CVSS diga «medio».