CVE-2026-3018: Newsletters vulnerable sin autenticación
CVE-2026-3018 es una inyección SQL sin autenticación en el plugin Newsletters hasta versión 4.13. CVSS 7.5: actualizá el plugin ya.
CVE-2026-3018 es una inyección SQL sin autenticación en el plugin Newsletters hasta versión 4.13. CVSS 7.5: actualizá el plugin ya.
CVE-2026-9019 es XSS almacenado en Easy Image Collage ≤1.13.6 para WordPress. Requiere acceso de autor. Actualizá a versión 2.0.0 en menos de 5 minutos.
CVE-2026-8977 es un Stored XSS en WP GDPR Cookie Consent hasta 1.0.0. Cualquier subscriber puede inyectar scripts en el sitio. Parche disponible.
Malware en tema WooCommerce crea administradores invisibles en la base de datos y corrompe el sitemap XML para cloaking SEO. Guía de detección y limpieza.
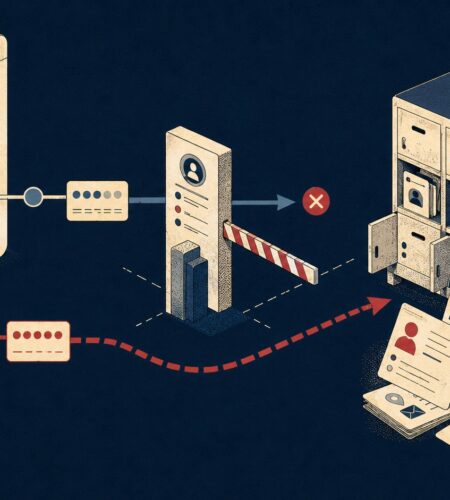
CVE-2026-9185 permite acceso sin autenticación a datos personales de inquilinos en 6Storage Rentals <= 2.22.0. CVSS 7.5 HIGH.
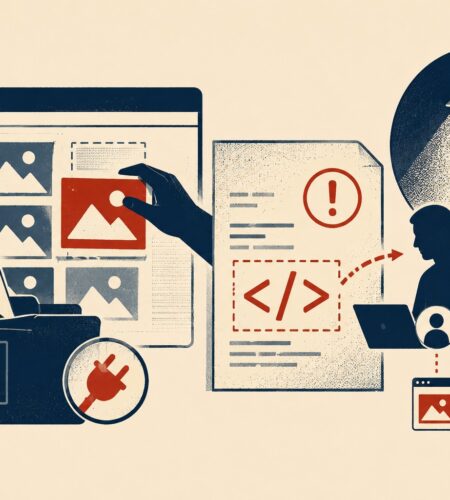
Enable Media Replace hasta versión 4.1.8 tiene un Stored XSS (CVE-2026-5714) explotable con acceso Autor. La versión 4.1.9 lo corrige.
CVE-2026-7556 es una Stored XSS en FV Flowplayer Video Player (versiones hasta 7.5.49.7212). CVSS 6.1, solo explotable con parse_comments activo.
CVE-2026-3300 afecta Everest Forms Pro hasta la versión 1.9.12. CVSS 9.8, ejecución remota de código sin autenticación y explotación activa desde abril de 2026.
CVE-2026-8653 es una inyección SQL en MasterStudy LMS Pro Plus (hasta v4.8.20) explotable por instructores autenticados. CVSS 6.5. Parche disponible en 4.8.21.