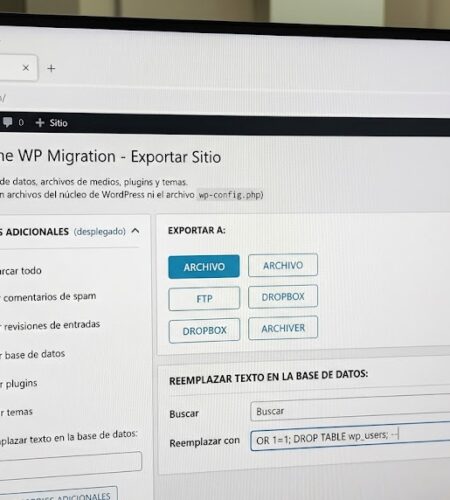
5 millones de sitios WP afectados por SQL injection
CVE-2026-19949 en All-in-One WP Migration expone 5 millones de sitios WordPress a inyección SQL de segundo orden sin autenticación. Actualizá a la versión 7.110.
CVE-2026-19949 en All-in-One WP Migration expone 5 millones de sitios WordPress a inyección SQL de segundo orden sin autenticación. Actualizá a la versión 7.110.
Prefijos, permisos MySQL y consultas preparadas: qué protege de verdad la base de datos de WordPress contra inyección SQL y qué es puro mito.
WordPress 7.0.2 corrige una vulnerabilidad crítica de ejecución remota de código y una inyección SQL de alta gravedad. El parche salió el 17 de julio de 2026 con actualizaciones forzadas para todos los sitios afectados.
CISA agregó cuatro fallas al KEV catalog en julio de 2026, incluyendo dos en WordPress Core con explotación activa confirmada. Cómo parchear y qué priorizar.
WordPress 7.0.2 parcha dos CVEs críticas de SQL injection, una con RCE sin autenticación. Verificá tu versión y actualizá ahora.
CVE-2026-9629 es una SQL injection crítica en plugins de pagos WooCommerce. Guía para detectar, parchear y proteger tu tienda en 2026.
El reporte de Wordfence Intelligence del 1 al 7 de junio de 2026 registró 74 vulnerabilidades en WordPress, con 3 fallas críticas que requieren acción inmediata. Kirki Freeform Page Builder expuso 500.000 sitios a escalada de privilegios sin autenticación.
CVE-2026-3018 es una inyección SQL sin autenticación en el plugin Newsletters hasta versión 4.13. CVSS 7.5: actualizá el plugin ya.
CVE-2026-8653 es una inyección SQL en MasterStudy LMS Pro Plus (hasta v4.8.20) explotable por instructores autenticados. CVSS 6.5. Parche disponible en 4.8.21.