Reporte semanal WordPress: 4 CVEs críticos jul 2026
Wordfence Intelligence detectó +80 CVEs en la semana del 29 jun al 5 jul 2026. Modular DS (CVSS 10.0), miniOrange y WPVivid (9.8) requieren acción inmediata.
Wordfence Intelligence detectó +80 CVEs en la semana del 29 jun al 5 jul 2026. Modular DS (CVSS 10.0), miniOrange y WPVivid (9.8) requieren acción inmediata.
CVE-2026-57807 es una falla crítica CVSS 9.8 en el plugin miniOrange OAuth SSO que permite bypass de autenticación sin contraseña en WordPress.

Comparativa detallada entre Nextend y Patchstack: analizamos precios, features, rendimiento y seguridad para ayudarte a elegir la mejor solución para tu WordPress.
Cómo detectar y eliminar backdoors PHP en WordPress: ubicaciones, patrones de código malicioso, herramientas y procedimiento de limpieza completo 2026.
Redirect malware en WordPress: cómo detectarlo, limpiarlo correctamente y prevenir reinfecciones paso a paso.
Comparativa detallada entre Patchstack y Automattic: precios, benchmarks, features de seguridad y cuál elegir en 2026 para proteger tu sitio WordPress.
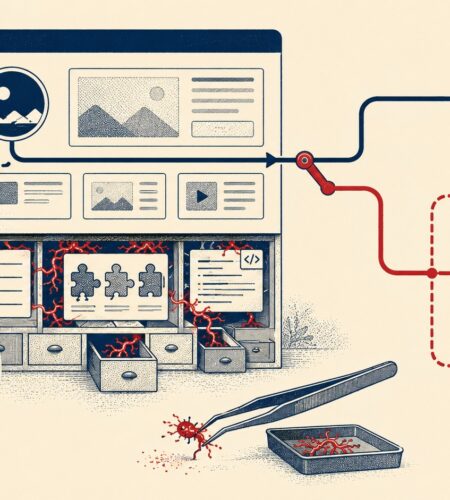
El redirect hack condicional en WordPress redirige a visitantes desde Google o móviles a sitios de spam mientras los administradores ven todo normal. Guía paso a paso para detectarlo, limpiarlo y prevenir reinfecciones en 2026.
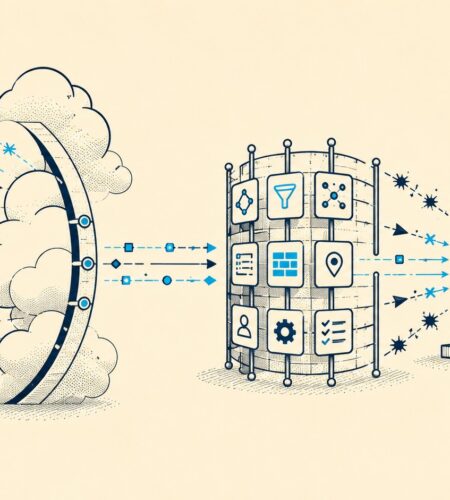
Cloudflare WAF y Wordfence no son rivales: son capas complementarias. Comparativa técnica con precios 2026 y configuración paso a paso.
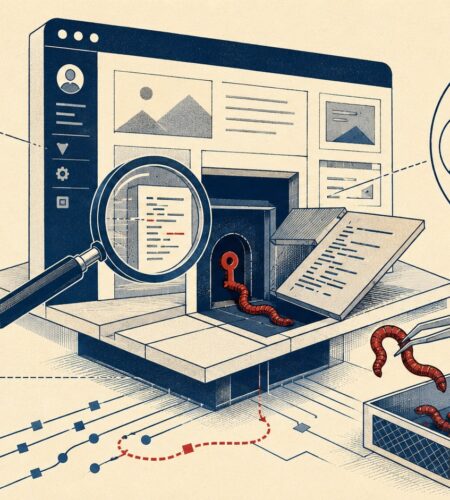
Un backdoor en WordPress le da acceso permanente a un atacante aunque cambies todas las contraseñas. Esta guía cubre detección, limpieza y prevención real.