Backup de WordPress: la guía que te salva ante un hackeo
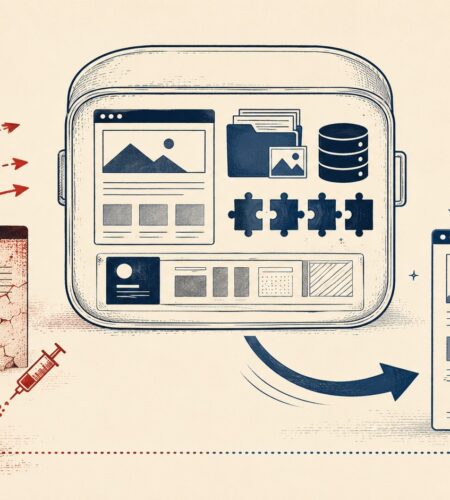
Un backup de WordPress solo sirve si se puede restaurar: qué incluir, cada cuánto hacerlo según tu sitio y cómo probarlo antes de que te hackeen.
Un backup de WordPress solo sirve si se puede restaurar: qué incluir, cada cuánto hacerlo según tu sitio y cómo probarlo antes de que te hackeen.
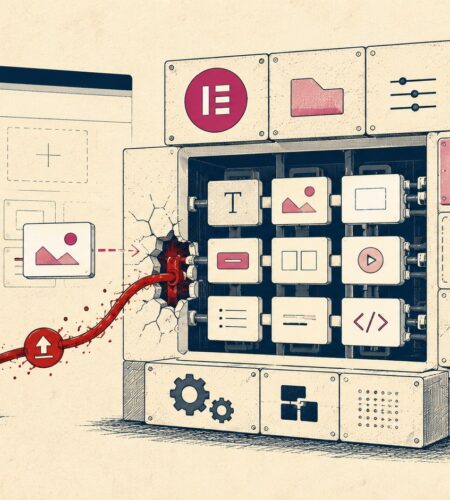
Elementor publicó la 4.2.2 el 19 de agosto de 2026 para corregir el CVE-2026-32475, una falla crítica que permitía subir archivos PHP sin autenticación desde formularios con campo de upload.
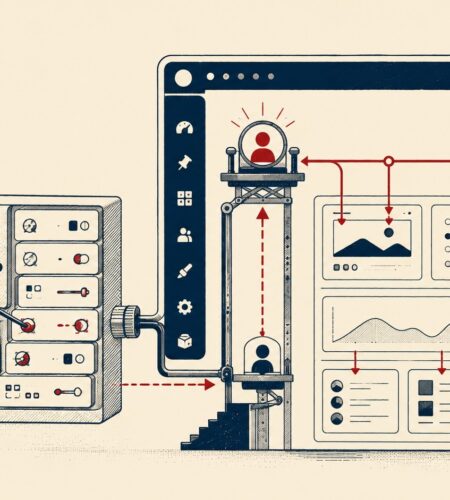
CVE-2026-75860 afecta al plugin JSON Options de WordPress (versiones hasta 0.0.4) y permite a atacantes sin autenticación obtener acceso administrativo completo al sitio.
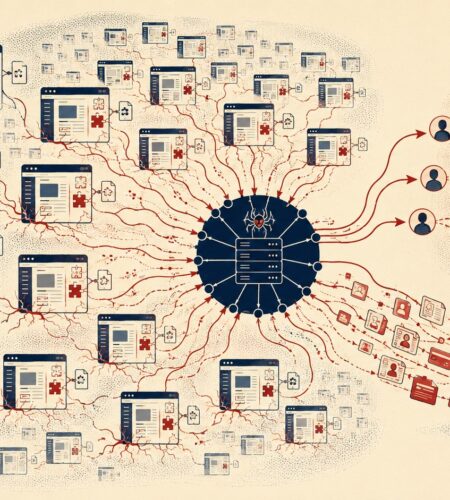
La campaña StopAndProtect comprometió casi 2.000 sitios WordPress en 2026 para distribuir malware. Conocé los indicadores de compromiso y cómo protegerte.
En 2026, agentes de IA detectaron 17.600 vulnerabilidades en 4,5 días. Así cambia la investigación de seguridad WordPress: velocidad sin precedente, verificación humana obligatoria.
Guía paso a paso para limitar intentos de login en WordPress, frenar el brute force con bloqueos en escalamiento y configurar el plugin correcto.
WordPress 7.0.4 parchea CVE-2026-65640, una RCE con CVSS 8.8 que explota Imagick y Ghostscript para ejecutar código desde una cuenta Author.
Un ataque de cadena de suministro comprometió 7 plugins BdThemes en agosto 2026, creando administradores rogue e instalando webshells en miles de sitios WordPress.