HSTS en WordPress 2026: activalo sin romper tu sitio
Guía práctica para forzar HTTPS y activar HSTS en WordPress sin romper el sitio, con rollout por fases y modo SSL correcto en Cloudflare.
Guía práctica para forzar HTTPS y activar HSTS en WordPress sin romper el sitio, con rollout por fases y modo SSL correcto en Cloudflare.
WordPress 7.1.2 corrige CVE-2026-87902, un path traversal sin autenticación con CVSS 9.2 presente desde la versión 4.7.0 de 2016.
Guía práctica para auditar plugins abandonados wordpress: señales de abandono, cómo usar la API de WPVulnerability y qué hacer ante un CVE sin parche.
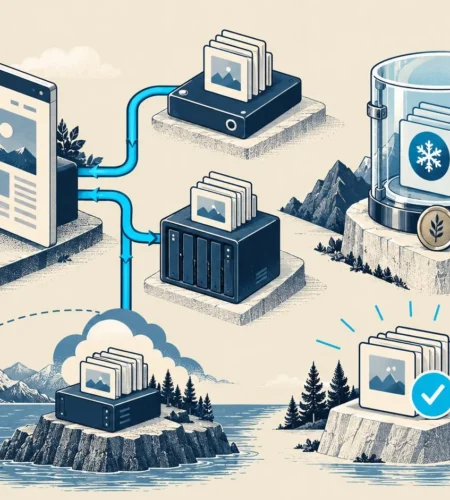
Guía práctica 2026 para blindar backups de WordPress contra ransomware: regla 3-2-1-1-0, inmutabilidad WORM y la vulnerabilidad crítica de UpdraftPlus.
La pantalla blanca en WordPress tras un ataque es un error fatal de PHP que corta la carga del sitio; cómo diagnosticarla y recuperar el acceso.
Guía práctica para diagnosticar y resolver los fallos más frecuentes de Patchstack en WordPress, desde falsos positivos hasta problemas de rendimiento.
Comparativa técnica entre Patchstack y Wordfence. Analizamos rendimiento, arquitectura y gestión de vulnerabilidades para ayudarte a elegir.
Análisis técnico de iThemes Security vs MalCare en 2026. Diferencias en hardening, limpieza de malware y rendimiento en hosting compartido.
Los roles y permisos en WordPress son un vector de ataque silencioso: un Editor comprometido o un plugin con capabilities excesivas pueden devastar tu sitio sin necesitar acceso de Administrador.